

ภัยคุกคามทางไซเบอร์
เตือน! พบแคมเปญมัลแวร์โจมตีเว็บไซต์ WordPress โดยซ่อนคำสั่งผ่านโปรไฟล์ Steam
26 มิถุนายน 2569•161 ครั้ง•ThaiCERT
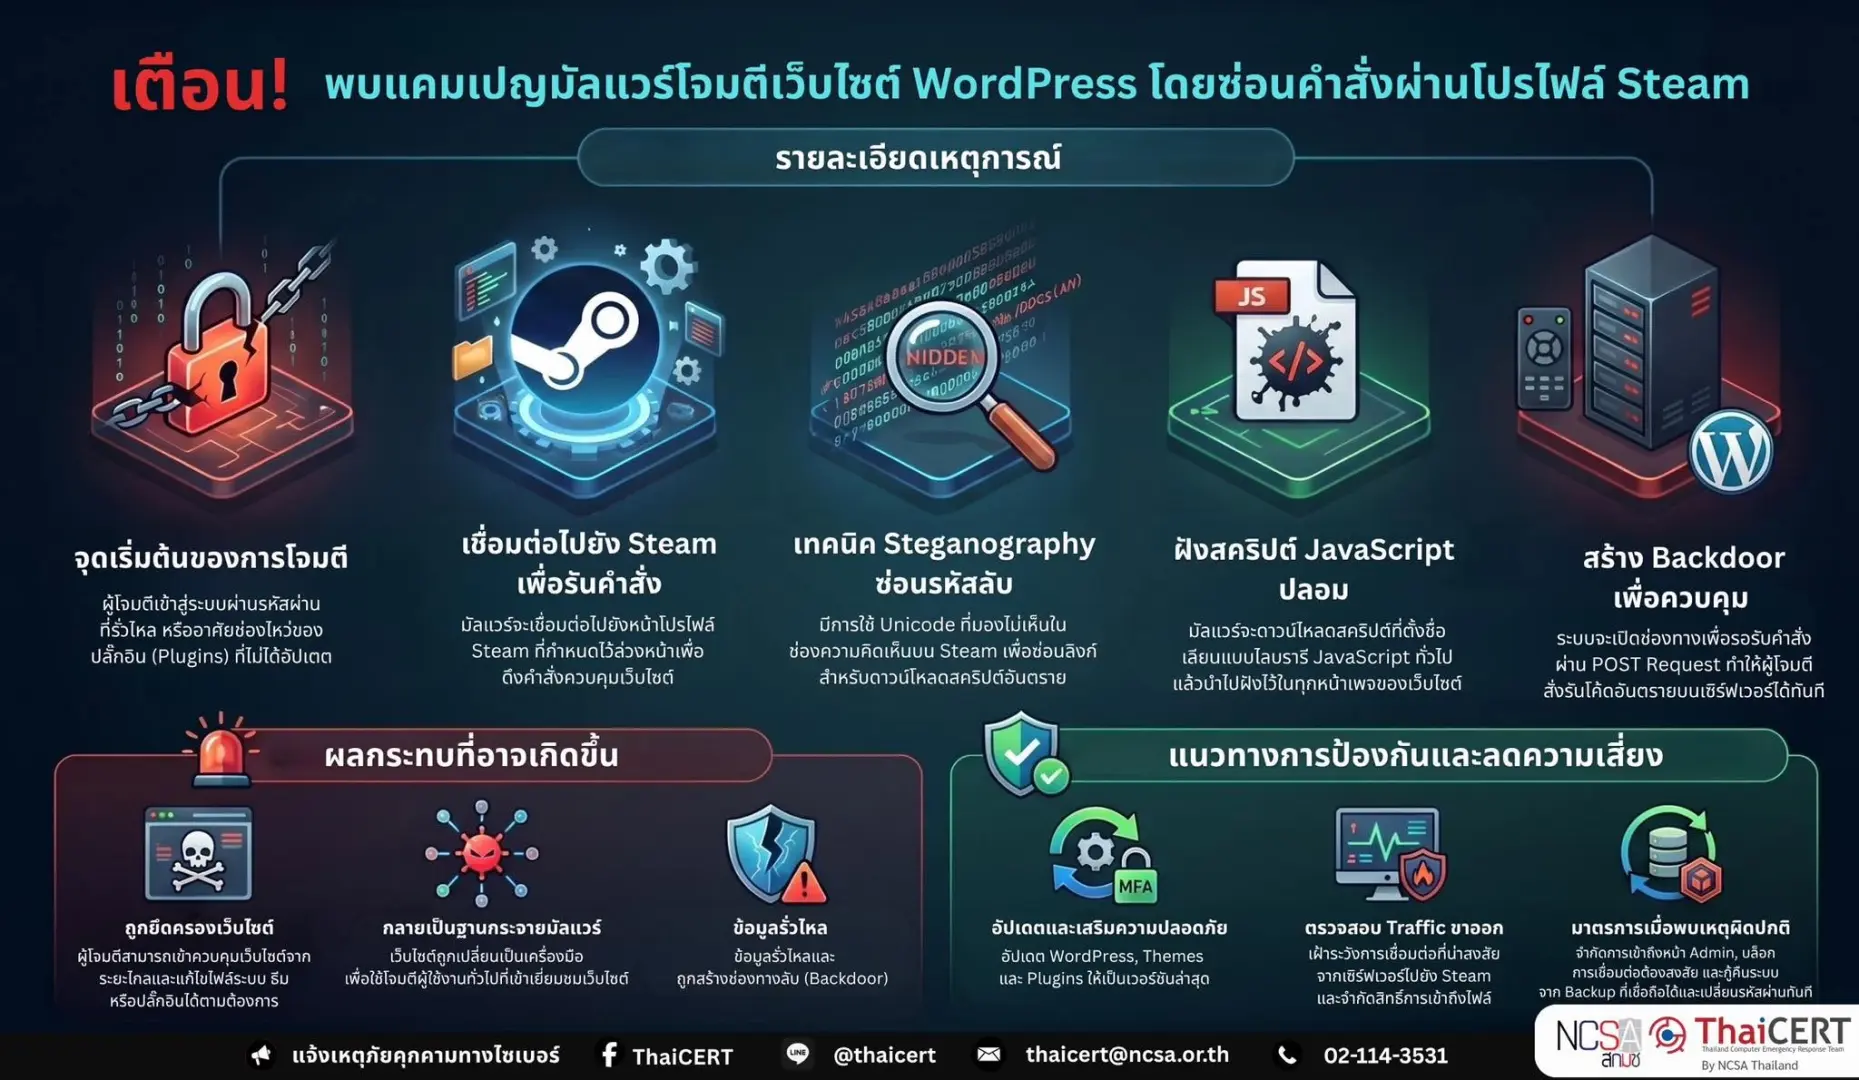
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ข่าวสารภัยคุกคามทางไซเบอร์ พบแคมเปญมัลแวร์มุ่งเป้าโจมตีเว็บไซต์ที่พัฒนาด้วย WordPress กว่า 2,000 เว็บ โดยผู้โจมตีใช้เทคนิคการซ่อนข้อมูลคำสั่งการและควบคุม (C2) ไว้ในช่องแสดงความคิดเห็นบนโปรไฟล์ของแพลตฟอร์ม Steam เพื่อหลีกเลี่ยงการถูกตรวจจับ ซึ่งการโจมตีนี้ทำให้เว็บไซต์ถูกฝังสคริปต์อันตรายและเปิดช่องทาง Backdoor ให้ผู้โจมตีสามารถรันโค้ดอันตรายจากระยะไกล และเข้ายึดครองเว็บไซต์ได้อย่างสมบูรณ์ ดังนั้น องค์กรหรือบุคคลที่ใช้งานเว็บไซต์ WordPress ที่ไม่ได้อัปเดตระบบหรือมีช่องโหว่จะรับผลกระทบจากภัยคุกคามนี้ [1]
1. รายละเอียดเหตุการณ์
การโจมตีนี้เริ่มต้นจากการถูกเจาะระบบผ่านรหัสผ่านที่รั่วไหล หรือช่องโหว่ของปลั๊กอินบน WordPress เมื่อโจมตีสำเร็จ มัลแวร์บนเว็บไซต์จะเชื่อมต่อไปยังโปรไฟล์ Steam ที่กำหนด เพื่ออ่านคำสั่งควบคุม โดยนักวิจัยด้านความมั่นคงปลอดภัยทางไซเบอร์ได้วิเคราะห์ว่า แคมเปญมัลแวร์นี้ใช้เทคนิคการซ่อนข้อมูล (Steganography) เพื่อหลบเลี่ยงระบบรักษาความปลอดภัย โดยผู้โจมตีจะฝังชุดตัวอักษรและอักขระพิเศษ (Unicode) ไว้ในช่องความคิดเห็นบนโปรไฟล์ของแพลตฟอร์ม Steam เมื่อมัลแวร์เข้าสู่เว็บไซต์ได้สำเร็จ ระบบจะทำการเชื่อมต่อไปยังโปรไฟล์ Steam ที่กำหนดเพื่อดึงข้อมูลจากคอมเมนต์ที่ดูเหมือนข้อความปกติ แต่แท้จริงแล้วมีการซ่อนตัวอักษรและอักขระพิเศษ (Unicode) แบบมองไม่เห็น จากนั้นมัลแวร์จะถอดรหัสตัวอักษรเหล่านี้ ให้กลายเป็นลิงก์เพื่อไปดึงสคริปต์อันตรายที่ถูกปลอมแปลงชื่อให้คล้ายกับไลบรารี JavaScript ทั่วไป นำไปฝังในทุกหน้าเพจของเว็บไซต์ ในขั้นตอนสุดท้ายระบบจะเปิดช่องทางลับ (Backdoor) เพื่อรอรับคำสั่งผ่านการส่งข้อมูลแบบ POST Request ซึ่งหากพบว่ามีคุกกี้สำหรับยืนยันตัวตนที่ผู้โจมตีกำหนดไว้ ก็จะสามารถสั่งรันโค้ดอันตรายบนเซิร์ฟเวอร์ได้ทันที นอกจากนี้ยังพบการใช้เทคนิคอำพรางโค้ดอีกหลายวิธีเพื่อให้ดูกลมกลืนกับการทำงานปกติของระบบ
2. ผลกระทบที่อาจเกิดขึ้นจากภัยคุกคามนี้
2.1 ถูกเข้าควบคุมและยึดครองเว็บไซต์จากระยะไกล
2.2 ไฟล์ระบบ เช่น ไฟล์ของธีม (Themes) และปลั๊กอิน (Plugins) ถูกดัดแปลงแก้ไข
2.3 เว็บไซต์ถูกเปลี่ยนเป็นเครื่องมือเพื่อใช้โจมตีผู้ใช้งานทั่วไปที่เข้ามา
2.4 เว็บไซต์ถูกใช้เป็นฐานขยายผลการโจมตี
2.5 ข้อมูลรั่วไหล และถูกสร้างช่องทางลับ (Backdoor)
3. แนวทางการป้องกันและลดความเสี่ยง
3.1 ตรวจสอบ Traffic ขาออกที่น่าสงสัยจากเซิร์ฟเวอร์ไปยัง Steam
3.2 อัปเดต WordPress, Themes และ Plugins ให้เป็นเวอร์ชันล่าสุด
3.3 เปิดใช้งาน Multi-Factor Authentication (MFA)
3.4 จำกัดสิทธิ์การเข้าถึงไฟล์และโฟลเดอร์
3.5 สำรองข้อมูลเว็บไซต์เป็นประจำ และทดสอบกระบวนการกู้คืนข้อมูล
3.6 หากตรวจพบการโจมตี ดำเนินการกู้คืนเว็บไซต์จาก Backup ที่เชื่อถือได้ และเปลี่ยนรหัสผ่านของบัญชีทั้งหมดที่เกี่ยวข้องทันที
4. มาตรการชั่วคราวหากยังไม่สามารถแก้ไขได้ทันที
4.1 จำกัดการเข้าถึงส่วนผู้ดูแลระบบ (WordPress Admin)
4.2 ตรวจสอบและบล็อกการเชื่อมต่อที่น่าสงสัย
4.3 ปิดใช้งานหรือถอนการติดตั้ง Plugins และ Themes ที่ไม่จำเป็น
4.4 เพิ่มการเฝ้าระวังไฟล์ระบบ และเพิ่มมาตรการป้องกันบน Web Server
4.5 ตรวจสอบบัญชีผู้ใช้งานและสิทธิ์การเข้าถึง
4.6 พิจารณาแยกเซิร์ฟเวอร์ออกจากเครือข่าย
แหล่งอ้างอิง
เนื้อหาข่าวโดย: ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ภาพถ่ายโดย: ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)
แชร์ข่าวสารนี้:
ข่าวสารที่เกี่ยวข้อง
ช่องโหว่ Microsoft Authenticator บน Android เสี่ยงถูกแอปอันตรายขโมย Token บัญชีองค์กร
28 ต.ค. 2569
ตำรวจเกาหลีใต้จับกุมอดีต Pentester ใช้ ARTEX AI โจมตีกว่า 90 องค์กร ขโมยข้อมูล 8.2 ล้านรายการ
28 ต.ค. 2569
พบ Worm บน npm ซ่อน Payload ขนาดใหญ่เพื่อหลบเลี่ยงการตรวจจับและโจมตีบัญชีผู้ใช้งาน GitHub
28 ต.ค. 2569