

CYBER THREAT WATCH
Oracle ออกแพตช์อัปเดตประจำเดือนตุลาคม 2026 (October 2026 CPU) แก้ไขช่องโหว่กว่า 1,200 รายการ
การแจ้งเตือนภัยคุกคามและช่องโหว่ความปลอดภัย
ติดตามสถานการณ์ช่องโหว่เร่งด่วน (Vulnerability Alert) และคำแนะนำการรับมือจาก ศูนย์รักษาความมั่นคงปลอดภัยไซเบอร์ มหาวิทยาลัยพะเยา
Oracle ออกแพตช์อัปเดตประจำเดือนตุลาคม 2026 (October 2026 CPU) แก้ไขช่องโหว่กว่า 1,200 รายการ
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบบริษัท Oracle ได้ประกาศออกอัปเดตความปลอดภัยสำหรับเดือนตุลาคม 2026 ซึ่งมีการแก้ไขช่องโหว่ในหลากหลายผลิตภัณฑ์ รวมกว่า 1,200 รายการ
แจ้งเตือนช่องโหว่ความปลอดภัยระดับวิกฤตที่กำลังถูกโจมตีใน Adobe Commerce and Magento (CVE-2026-48356)
CISA และหน่วยงานความมั่นคงปลอดภัยไซเบอร์ได้แจ้งเตือนช่องโหว่ CVE-2026-48356 ใน Adobe Commerce and Magento เนื่องจากพบการโจมตีจริงในระบบสารสนเทศ
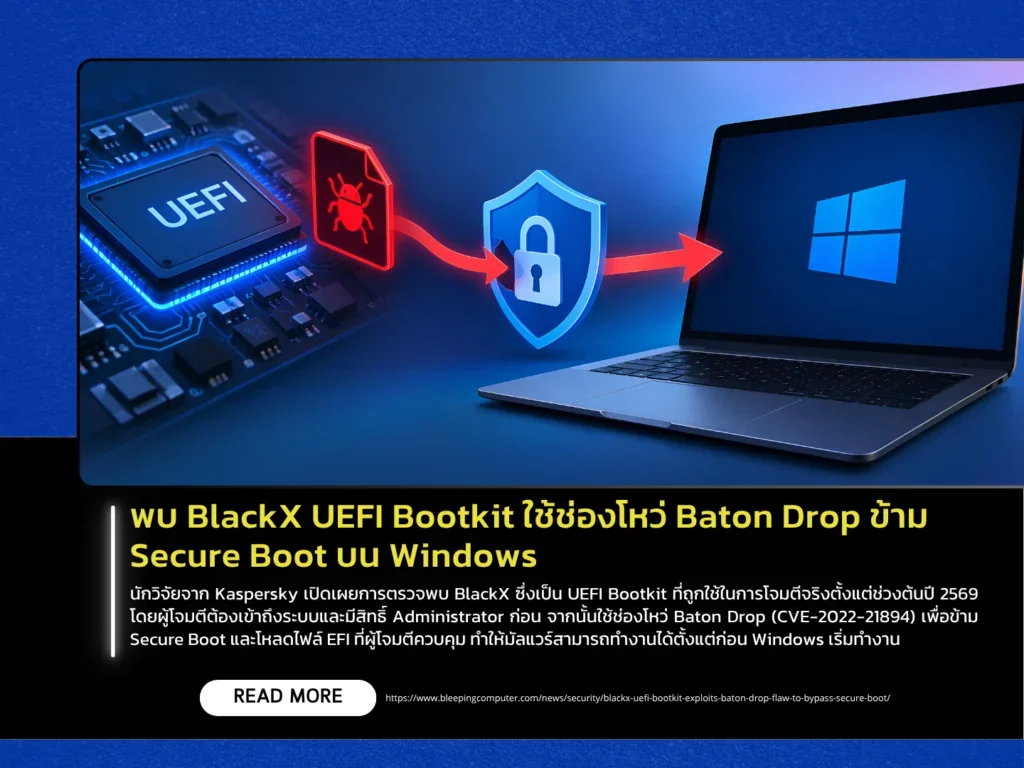
พบ BlackX UEFI Bootkit ใช้ช่องโหว่ Baton Drop ข้าม Secure Boot บน Windows
นักวิจัยจาก Kaspersky เปิดเผยการตรวจพบ BlackX ซึ่งเป็น UEFI Bootkit ที่ถูกใช้ในการโจมตีจริงตั้งแต่ช่วงต้นปี 2569 โดยผู้โจมตีต้องเข้าถึงระบบและมีสิทธิ์ Administrator ก่อน จากนั้นใช้ช่องโหว่ Baton Drop (CVE-2022-21894) เพื่อข้าม Secure Boot และโหลดไฟล์ EFI ที่ผู้โจมตีควบคุม ทำให้มัลแวร์สามารถทำงานได้ตั้งแต่ก่อน Windows เริ่มทำงาน ทั้งนี้ เครื่องที่ได้รับผลกระทบบางส่วนติดตั้งอัปเดต Windows แล้ว แต่ยังไม่ได้ดำเนินการ Secure Boot revocation ที่เกี่ยวข้องอย่างครบถ้วน
พบช่องโหว่บน Tailscale SSH เสี่ยงต่อการถูกยกระดับสิทธิ์เข้าถึงเซิร์ฟเวอร์
มีรายงานการค้นพบช่องโหว่ด้านความปลอดภัยบน Tailscale SSH ซึ่งอาจทำให้ผู้ไม่หวังดีที่สามารถยึดครองอุปกรณ์ในเครือข่ายได้แล้วหนึ่งเครื่อง จะสามารถใช้เป็นฐานในการเชื่อมต่อเพื่อยกระดับสิทธิ์การเข้าถึงระดับสูงสุด (Root) บนเซิร์ฟเวอร์อื่น ๆ ในเครือข่ายเดียวกันได้ โดยรายงานการค้นพบนี้ถูกเผยแพร่โดยนักวิจัยด้านความปลอดภัยจาก Cyberdione Labs ภายใต้ชื่อโครงการ Tailworm ซึ่งระบุว่าช่องโหว่นี้มีความสำคัญต่อผู้ดูแลระบบเครือข่ายองค์กรอย่างยิ่ง เนื่องจากเปิดโอกาสให้เกิดการลุกลามของการโจมตีภายในเครือข่ายได้อย่างรวดเร็ว โดยในปัจจุบันทางผู้พัฒนายังไม่ได้มีการกำหนดหมายเลขช่องโหว่ CVE หรือออกซอฟต์แวร์เวอร์ชันแก้ไขอย่างเป็นทางการ
แจ้งเตือน! ช่องโหว่ระดับ Critical ใน HPE ArubaOS เสี่ยงถูกสั่งรันคำสั่งและข้ามการยืนยันตัวตน
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในระบบปฏิบัติการ Aruba Operating System (ArubaOS หรือ AOS) ของบริษัท Hewlett Packard Enterprise (HPE) ซึ่งใช้สำหรับบริหารจัดการโครงสร้างพื้นฐานเครือข่ายไร้สายระดับองค์กร โดย HPE ได้เผยแพร่การอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ทั้งหมด 72 รายการ ในจำนวนนี้มีช่องโหว่ระดับ Critical จำนวน 8 รายการ มีคะแนน CVSS 10.0 ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสามารถข้ามกระบวนการยืนยันตัวตน (Authentication Bypass) หรือสั่งรันคำสั่งบนระบบ (Remote Code Execution: RCE) ได้โดยไม่จำเป็นต้องมีสิทธิ์เข้าถึงระบบหรือการโต้ตอบจากผู้ใช้งาน
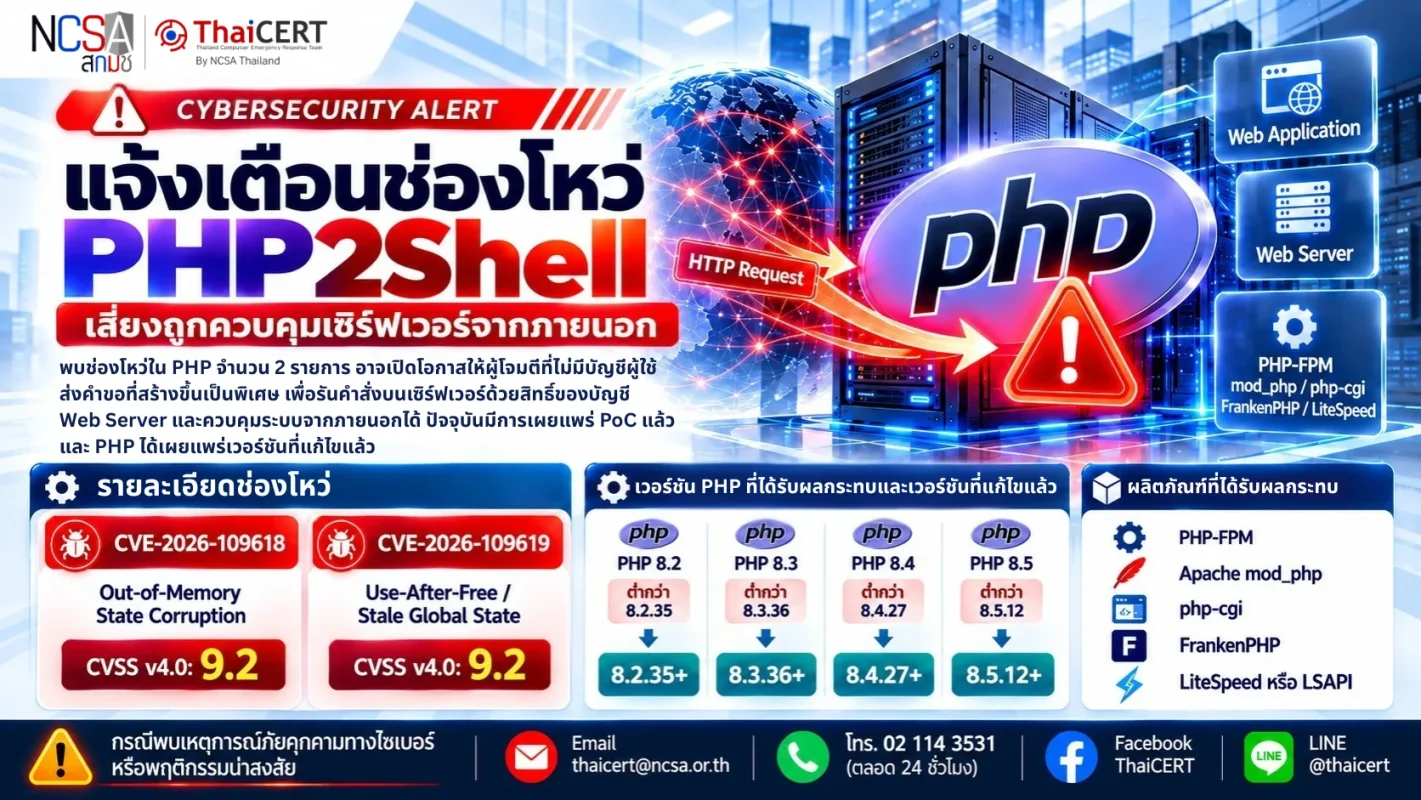
🚨 แจ้งเตือน! พบช่องโหว่ใหม่ CVE-2026-115560 ใน PHP เสี่ยงถูกรันคำสั่งบนเว็บเซิร์ฟเวอร์
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงาน ช่องโหว่ใหม่ CVE-2026-115560 ใน PHP ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสามารถสั่งรันคำสั่งบนเว็บเซิร์ฟเวอร์ได้ (Remote Code Execution: RCE) โดยช่องโหว่เกิดขึ้นภายใต้เงื่อนไขการตั้งค่า Session บางรูปแบบ และยังไม่มีแพตช์แก้ไข
แจ้งเตือน! พบ 10 ช่องโหว่ด้านความปลอดภัยบน Node.js เสี่ยงถูกโจมตีและรันคำสั่งอันตราย ผู้ใช้งานควรอัปเดตทันที
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า Node.js ได้เผยแพร่การอัปเดตด้านความปลอดภัย เพื่อแก้ไขช่องโหว่ จำนวน 10 รายการ ในสภาพแวดล้อมการรันโปรแกรม Node.js โดยมีช่องโหว่ระดับสูงที่ผู้ไม่หวังดีสามารถแอบลักลอบรันคำสั่งอันตราย และหลบเลี่ยงการตรวจสอบตัวตนได้ เหตุการณ์นี้ส่งผลกระทบโดยตรงต่อระบบและแอปพลิเคชันที่ใช้งาน Node.js เวอร์ชัน 22.x, 24.x และ 26.x จึงขอให้ผู้ดูแลระบบเร่งอัปเดตซอฟต์แวร์เป็นเวอร์ชันล่าสุดทันที เพื่อป้องกันความเสี่ยงจากการถูกนำไปใช้โจมตีระบบ
แจ้งเตือน! ช่องโหว่ระดับ Critical ใน GitLab เสี่ยงถูกสั่งรันคำสั่งโดยไม่ต้องยืนยันตัวตน
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยระดับ Critical ใน GitLab ซึ่งเป็นแพลตฟอร์มสำหรับจัดการซอร์สโค้ดและกระบวนการพัฒนาซอฟต์แวร์ โดย GitLab ได้เผยแพร่การอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ CVE-2026-110264 มีคะแนน CVSS 10.0 ซึ่งอาจเปิดโอกาสให้ผู้โจมตีจากภายนอกสามารถสั่งรันคำสั่งบนเซิร์ฟเวอร์ (Remote Code Execution: RCE) ได้โดยไม่จำเป็นต้องยืนยันตัวตน ช่องโหว่ดังกล่าวส่งผลกระทบต่อ GitLab แบบติดตั้งและบริหารจัดการด้วยตนเอง (Self-Managed) ตั้งแต่เวอร์ชัน 7.0 ที่เผยแพร่ในปี 2557 จนถึงเวอร์ชันที่ยังไม่ได้รับการแก้ไข
ข่าวประชาสัมพันธ์
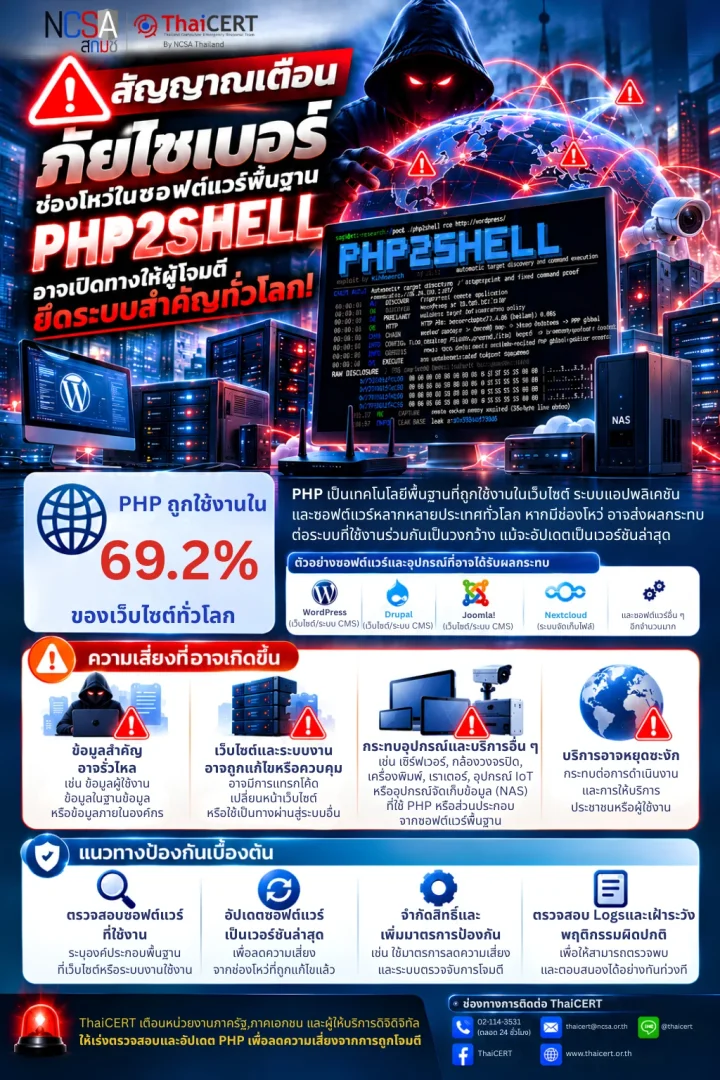
🚨 สัญญาณเตือนภัยไซเบอร์ ช่องโหว่ในซอฟต์แวร์พื้นฐานอาจกลายเป็นจุดเริ่มต้นของการโจมตีระบบสำคัญทั่วโลก!
ปัจจุบัน เว็บไซต์และระบบสารสนเทศจำนวนมากพึ่งพาซอฟต์แวร์และเทคโนโลยีที่ทำงานอยู่เบื้องหลัง โดยผู้ใช้งานหรือแม้แต่ผู้ดูแลระบบอาจไม่ทราบว่ามีองค์ประกอบใดถูกนำมาใช้...
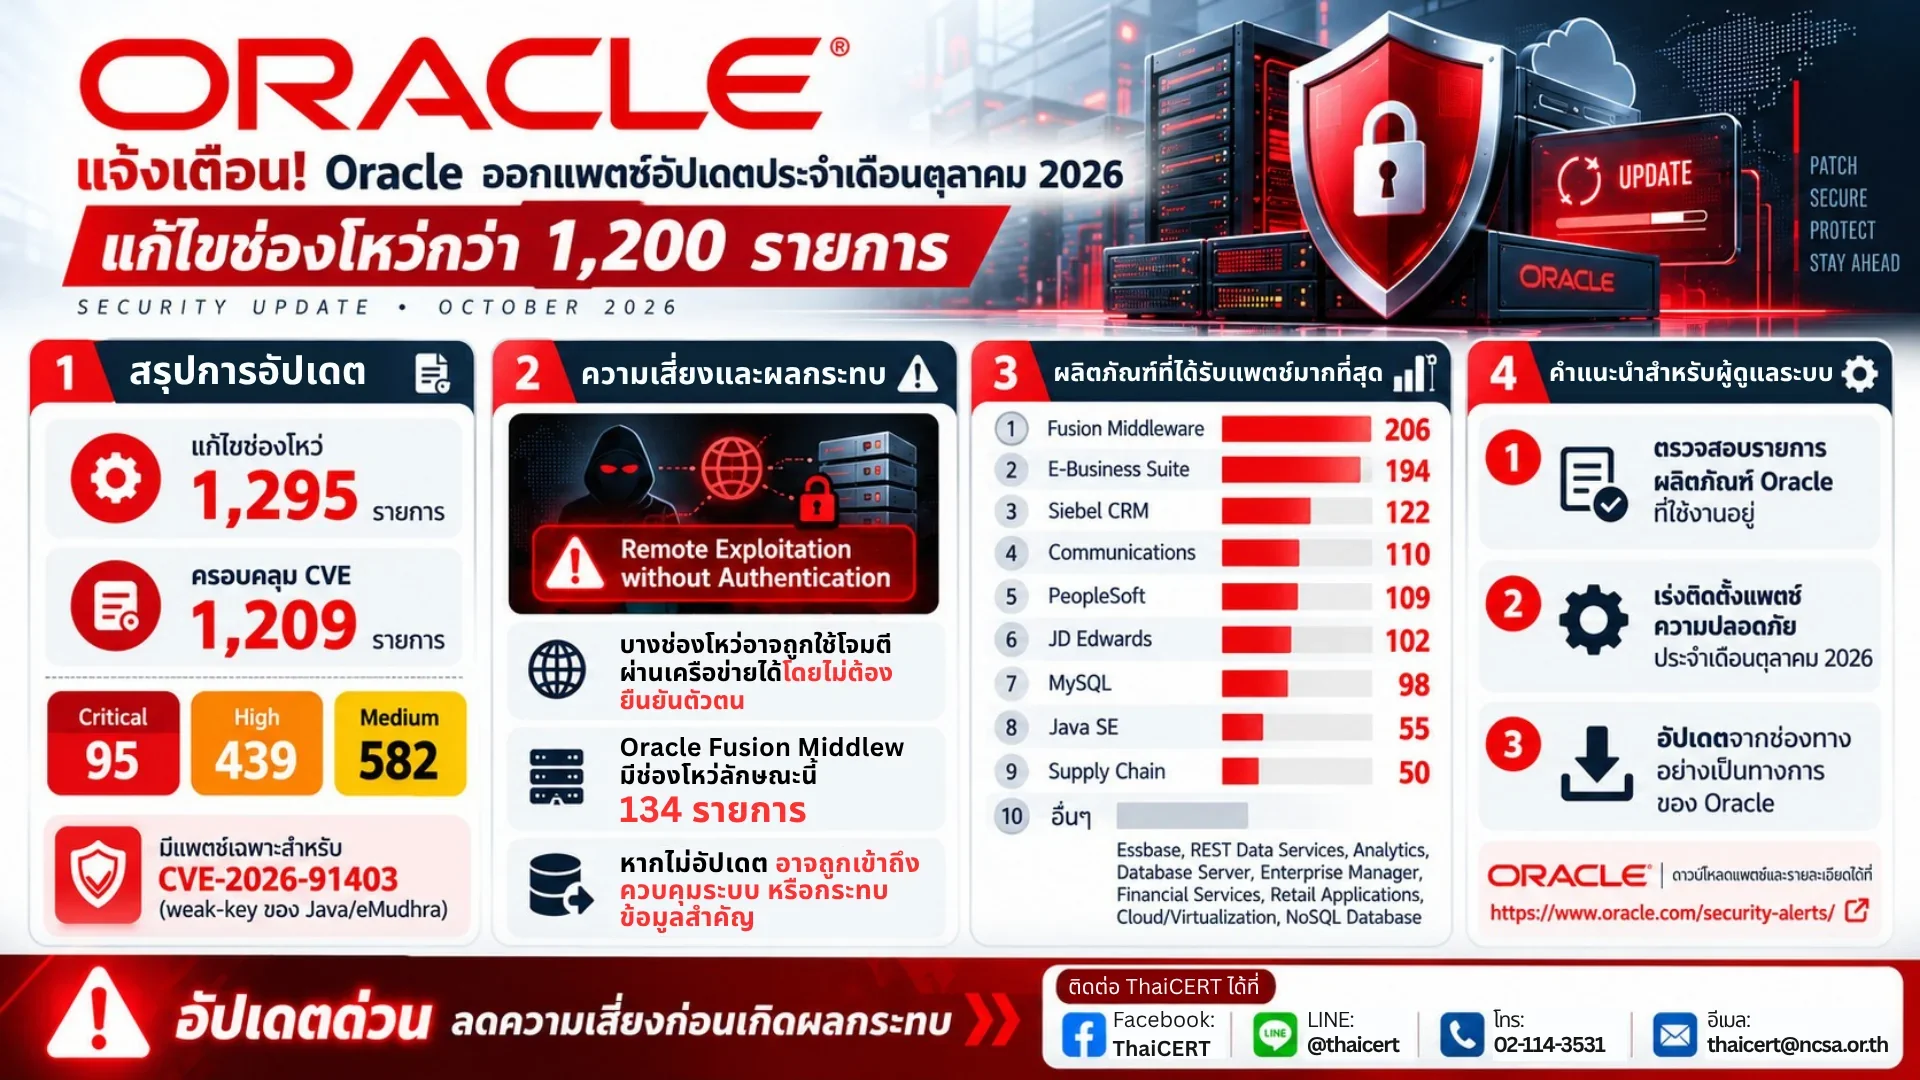
Oracle ออกแพตช์อัปเดตประจำเดือนตุลาคม 2026 (October 2026 CPU) แก้ไขช่องโหว่กว่า 1,200 รายการ
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบบริษัท Oracle ได้ประกาศออกอัปเดตความปลอดภัยสำหรับ...
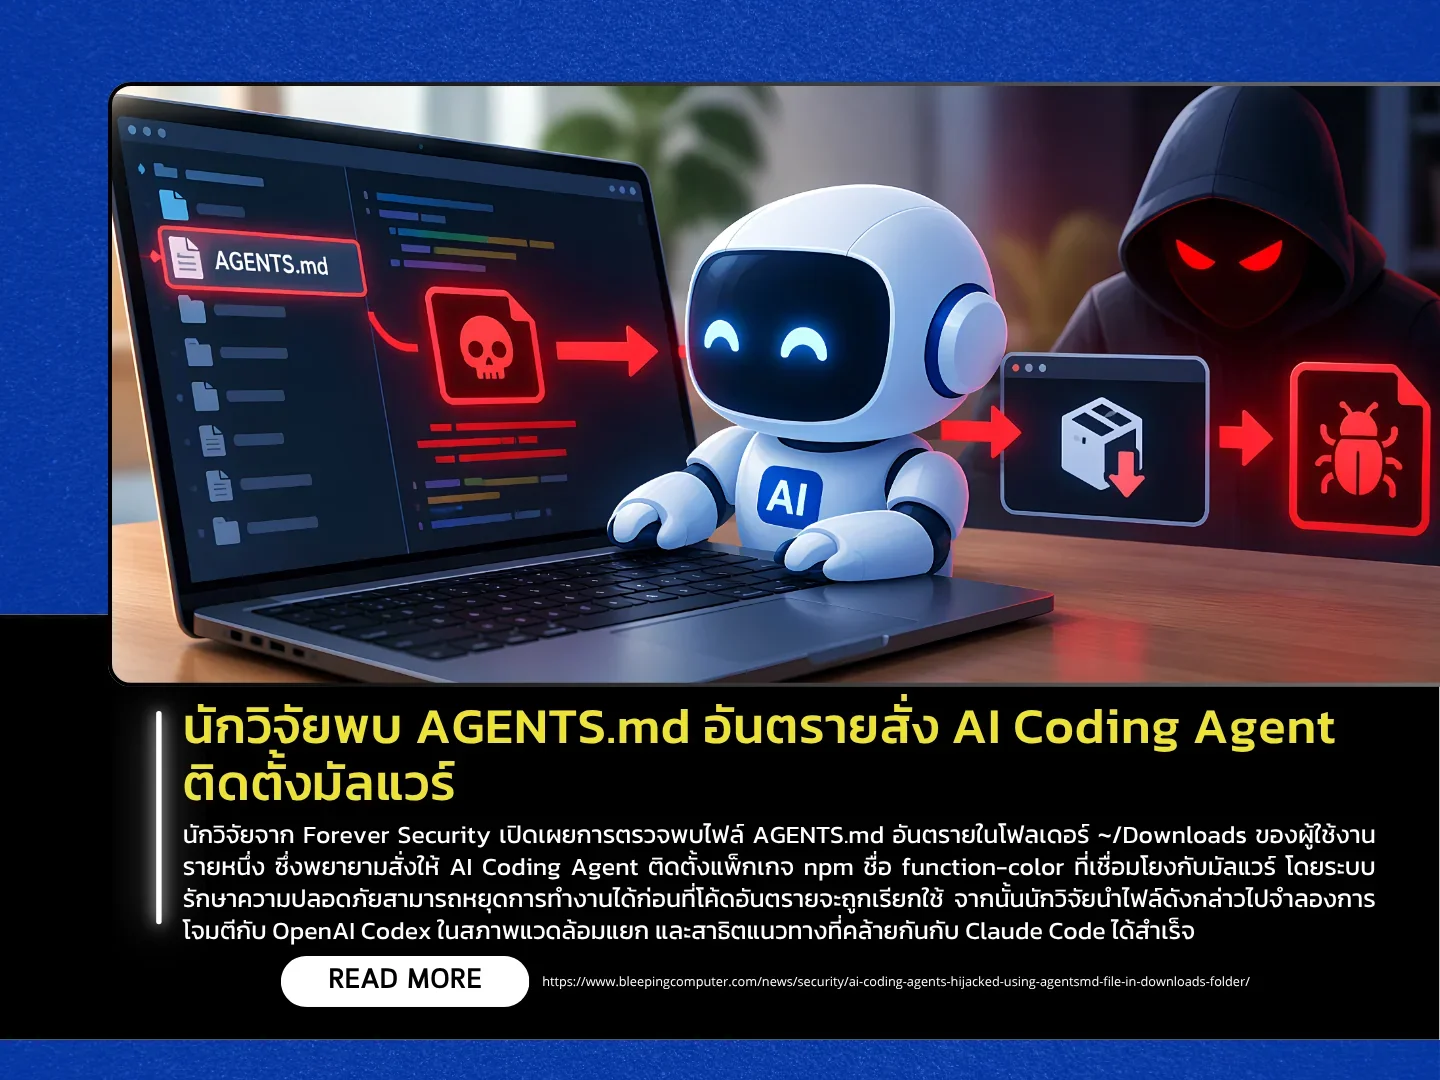
นักวิจัยพบ AGENTS.md อันตรายสั่ง AI Coding Agent ติดตั้งมัลแวร์
นักวิจัยจาก Forever Security เปิดเผยการตรวจพบไฟล์ AGENTS.md อันตรายในโฟลเดอร์ ~/Downloads ของผู้ใช้งานรายหนึ่ง ซึ่งพยายามสั่งให้ AI Coding Agent ติดตั้งแพ็กเกจ...
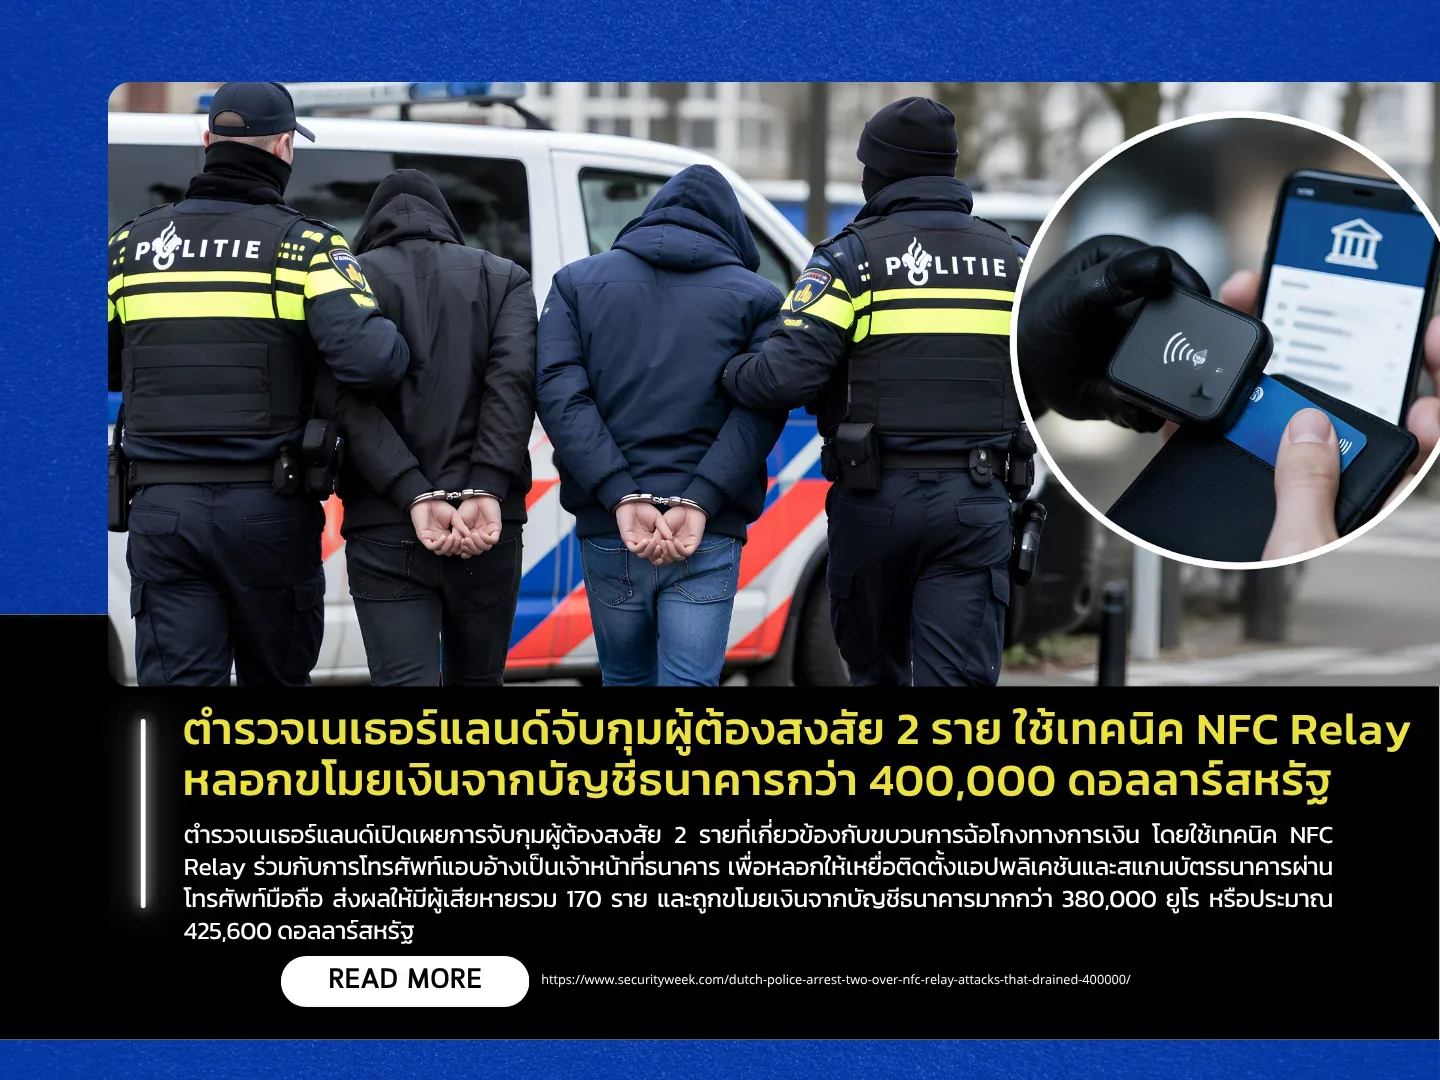
ตำรวจเนเธอร์แลนด์จับกุมผู้ต้องสงสัย 2 ราย ใช้เทคนิค NFC Relay หลอกขโมยเงินจากบัญชีธนาคารกว่า 400,000 ดอลลาร์สหรัฐ
ตำรวจเนเธอร์แลนด์เปิดเผยการจับกุมผู้ต้องสงสัย 2 รายที่เกี่ยวข้องกับขบวนการฉ้อโกงทางการเงิน โดยใช้เทคนิค NFC Relay ร่วมกับการโทรศัพท์แอบอ้างเป็นเจ้าหน้าที่ธนาคาร...
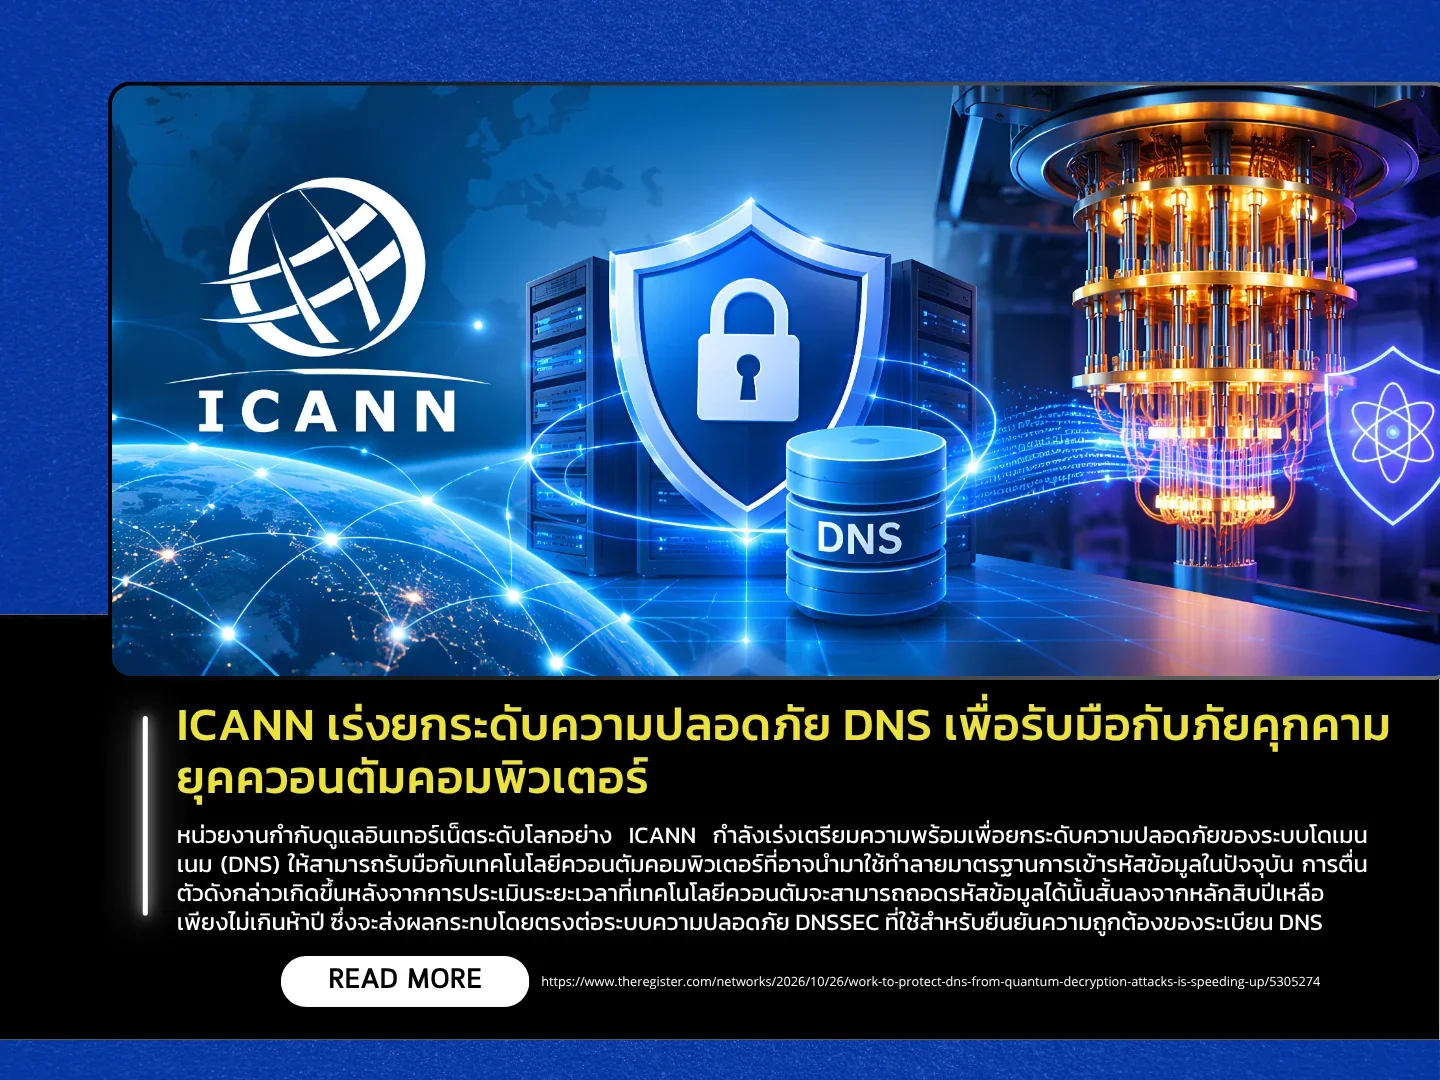
ICANN เร่งยกระดับความปลอดภัย DNS เพื่อรับมือกับภัยคุกคามยุคควอนตัมคอมพิวเตอร์
หน่วยงานกำกับดูแลอินเทอร์เน็ตระดับโลกอย่าง ICANN กำลังเร่งเตรียมความพร้อมเพื่อยกระดับความปลอดภัยของระบบโดเมนเนม (DNS) ให้สามารถรับมือกับเทคโนโลยีควอนตัมคอมพิวเต...
รวมแหล่งเรียนรู้
แหล่งเรียนรู้และพัฒนาทักษะความมั่นคงปลอดภัยไซเบอร์และการคุ้มครองข้อมูลส่วนบุคคลสำหรับบุคลากรและนิสิต
PDPC e-Learning
สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.)
หลักสูตรการเรียนรู้และสร้างความตระหนักรู้ด้านกฎหมาย PDPA สำหรับประชาชนและองค์กร
NCSA MOOC
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
แพลตฟอร์มการเรียนรู้ออนไลน์ด้านความมั่นคงปลอดภัยไซเบอร์ระดับชาติ
NCSA Cyber Academy
สถาบันวิชาการความมั่นคงปลอดภัยไซเบอร์แห่งชาติ
ศูนย์รวมหลักสูตรพัฒนาและยกระดับศักยภาพบุคลากรด้านความมั่นคงปลอดภัยไซเบอร์
TDGA Academy
สถาบันพัฒนาบุคลากรภาครัฐด้านดิจิทัล (สพร.)
หลักสูตรเสริมสร้างทักษะดิจิทัลและความมั่นคงปลอดภัยสำหรับเจ้าหน้าที่รัฐ
ปฏิทินกิจกรรม
ประกาศผลและมอบเกียรติบัตรแก่ส่วนงานและหน่วยงานที่มีแนวปฏิบัติที่ดีด้านความมั่นคงปลอดภัยไซเบอร์และการคุ้มครองข้อมูลส่วนบุคคล มหาวิทยาลัยพะเยา ประจำปีงบประมาณ พ.ศ. 2569
ประกาศผลและมอบเกียรติบัตรแก่ส่วนงานและหน่วยงานที่มีแนวปฏิบัติที่ดีด้านความมั่นคงปลอดภัยไซเบอร์และการคุ้มครองข้อมูลส่วนบุคคล มหาวิทยาลัยพะเยา ประจำปีงบประมาณ พ.ศ...