

Microsoft ออกอัปเดตฉุกเฉินเพื่อแก้ไขช่องโหว่ ASP.NET Core
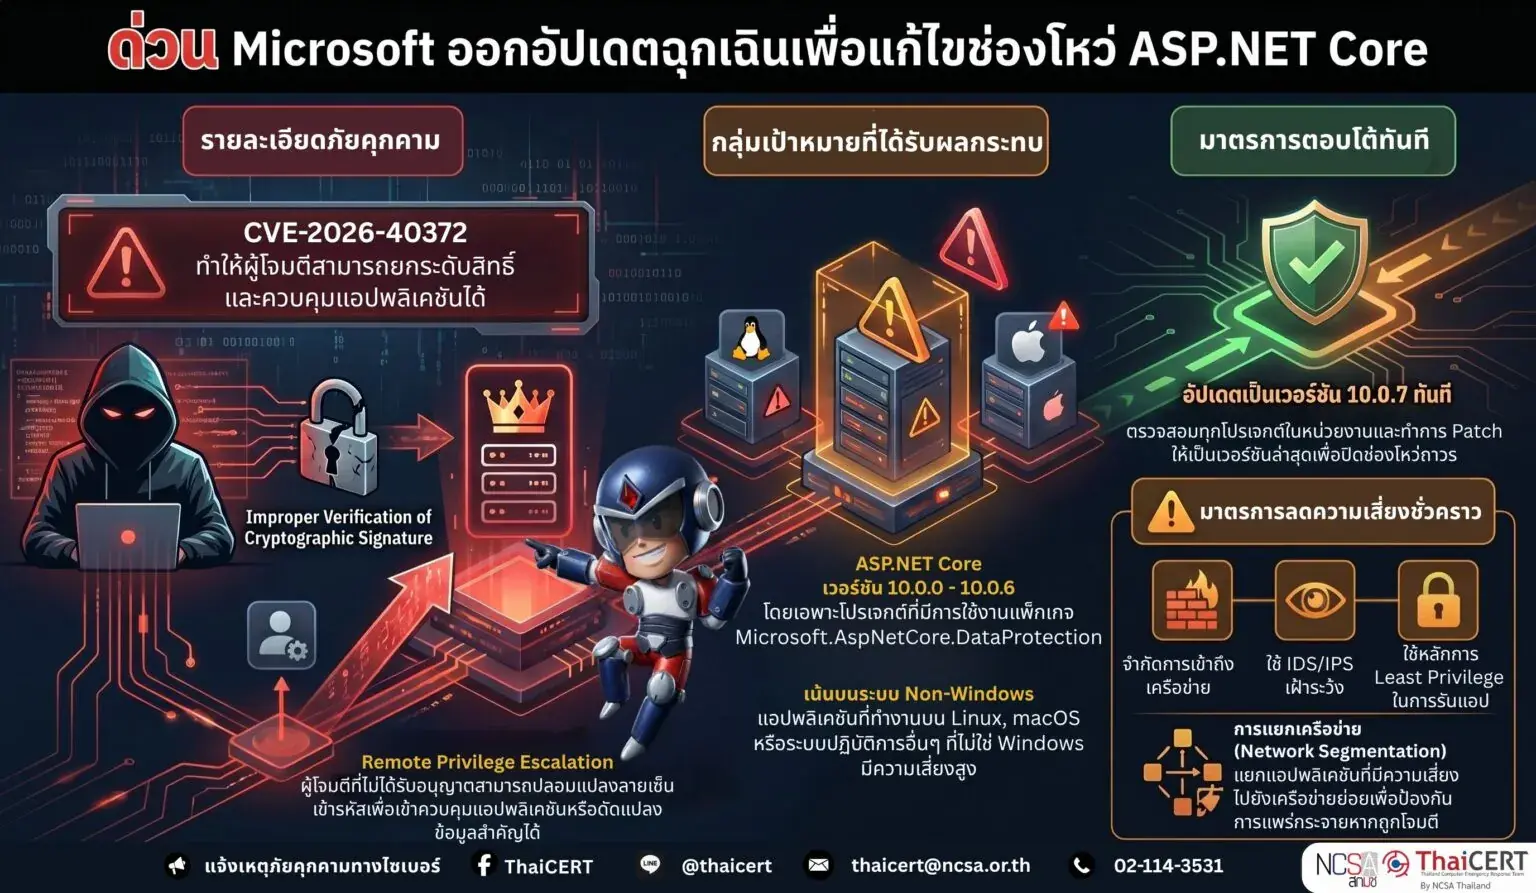
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ข่าวสารภัยคุกคามทางไซเบอร์และพบประกาศ Microsoft ออกอัปเดตฉุกเฉิน เพื่อแก้ไขปัญหาที่ส่งผลกระทบของ ASP.NET Core[1]
1.รายละเอียดช่องโหว่[2]
CVE-2026-40372(CVSS version 3.1 : 9.1) เป็นช่องโหว่นี้เกิดจาก Improper verification of cryptographic signature (การตรวจสอบลายเซ็นเข้ารหัสไม่ถูกต้อง) ทำให้ผู้โจมตีสามารถยกระดับสิทธิ์ (Privilege Escalation) ผ่านการโจมตีแบบ remote ทำให้ผู้โจมตีที่ไม่ได้รับอนุญาตสามารถใช้ประโยชน์จากช่องโหว่นี้เพื่อเข้าถึงหรือดัดแปลงข้อมูลที่ควรอยู่ภายใต้สิทธิ์ผู้ใช้ระดับสูงขึ้น หรือควบคุมบางส่วนของแอปพลิเคชันที่ใช้ ASP.NET Core
2. เวอร์ชันที่ได้รับผลกระทบ[3]
- ASP.NET Core 10.0.0 – 10.0.6 (แพ็กเกจ Microsoft.AspNetCore.DataProtection reference )
- แอปพลิเคชันทํางานบน Linux, macOS หรือระบบปฏิบัติการอื่นที่ไม่ใช่ Windows
3.แนวทางการแก้ไข [4]
ตรวจสอบโปรเจกต์ทุกตัวในองค์กรที่ใช้ ASP.NET Coreแล้วอัปเดตเป็นเวอร์ชัน 10.0.7ล่าสุด
4.มาตรการชั่วคราวหากยังไม่สามารถอัปเดตได้ทันที
- จำกัดการเข้าถึงผ่านเครือข่าย ที่สามารถเข้าถึงแอป ASP.NET Core
- ใช้ระบบตรวจจับและป้องกันการบุกรุก (IDS/IPS) เพื่อเฝ้าระวังพฤติกรรมผิดปกติ
- จำกัดสิทธิ์การทำงานของแอป(least privilege)
- แยกแอปไปยังเครือข่ายย่อย (segment)
แหล่งอ้างอิง
ข่าวสารที่เกี่ยวข้อง
ช่องโหว่ Microsoft Authenticator บน Android เสี่ยงถูกแอปอันตรายขโมย Token บัญชีองค์กร
28 ต.ค. 2569
ตำรวจเกาหลีใต้จับกุมอดีต Pentester ใช้ ARTEX AI โจมตีกว่า 90 องค์กร ขโมยข้อมูล 8.2 ล้านรายการ
28 ต.ค. 2569
พบ Worm บน npm ซ่อน Payload ขนาดใหญ่เพื่อหลบเลี่ยงการตรวจจับและโจมตีบัญชีผู้ใช้งาน GitHub
28 ต.ค. 2569