

Oracle ออกแพตช์อัปเดตประจำเดือนตุลาคม 2026 (October 2026 CPU) แก้ไขช่องโหว่กว่า 1,200 รายการ
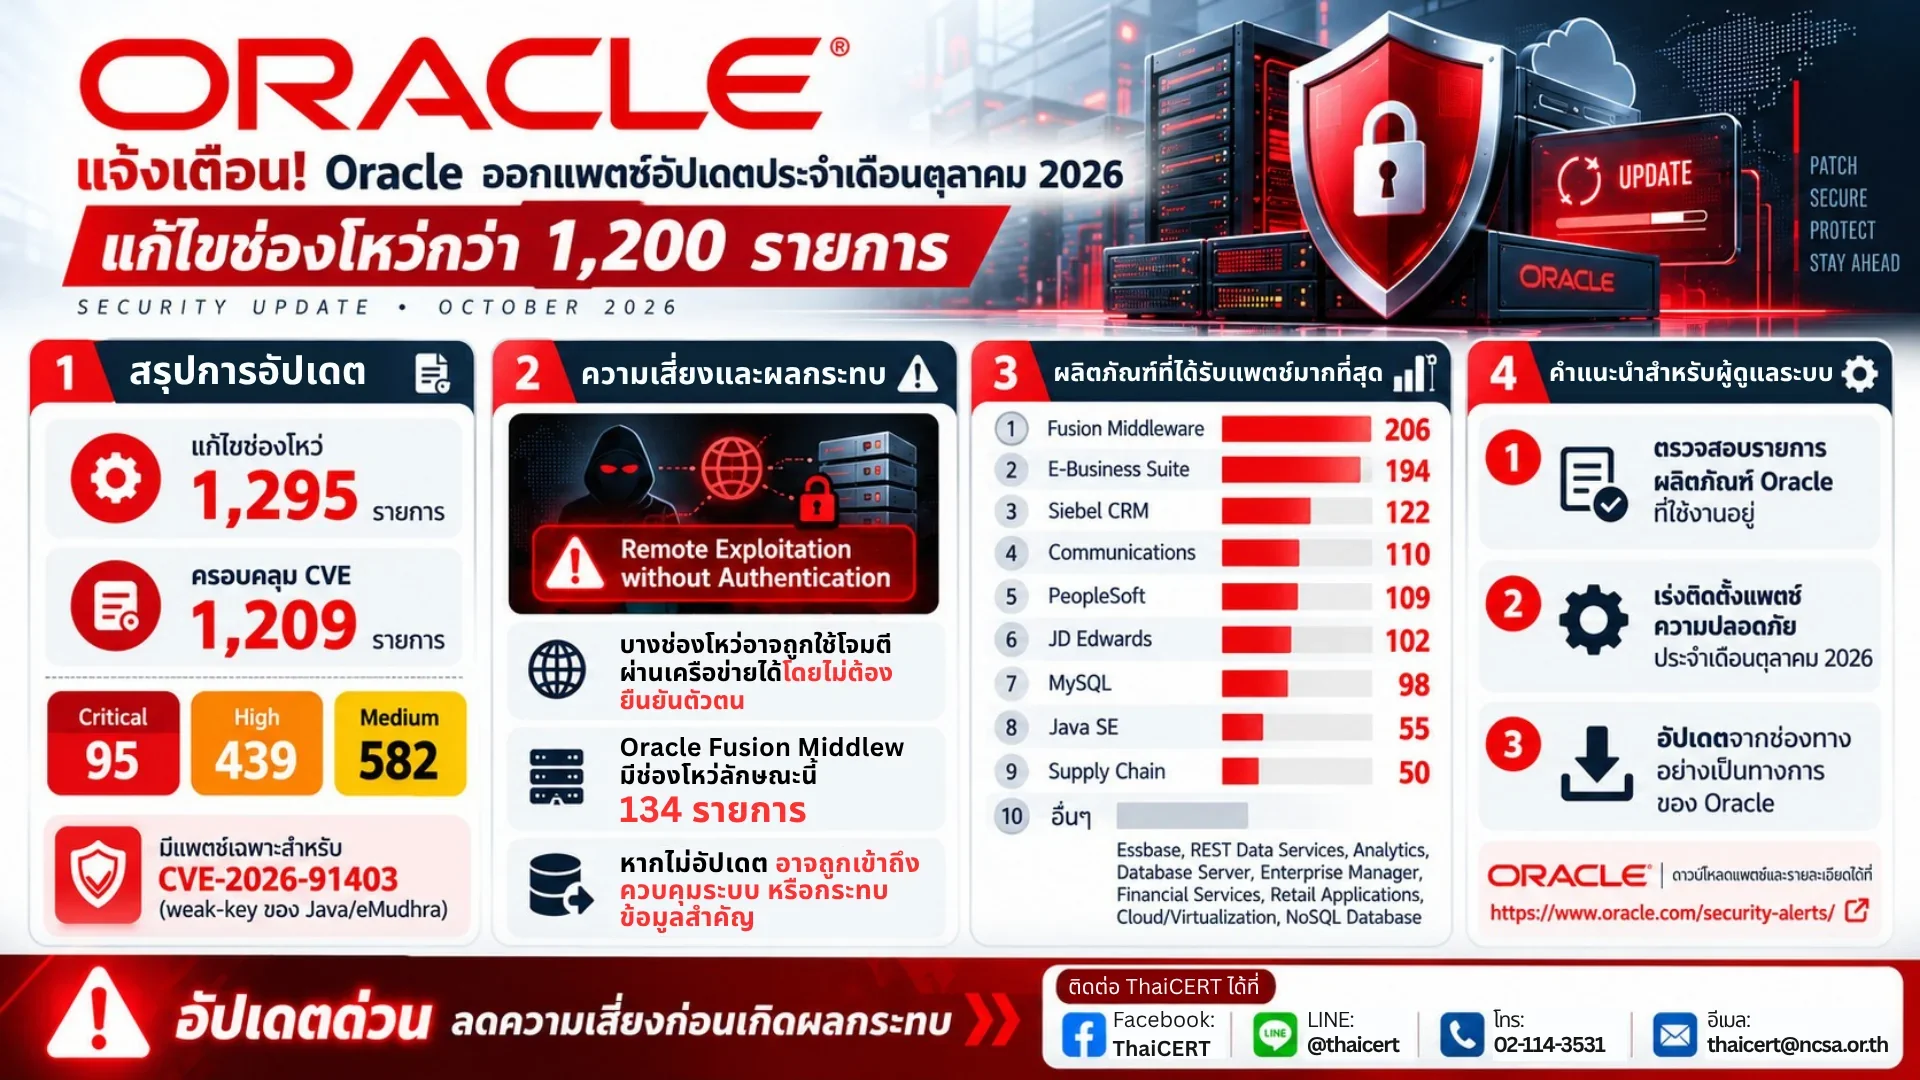
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบบริษัท Oracle ได้ประกาศออกอัปเดตความปลอดภัยสำหรับเดือนตุลาคม 2026 ซึ่งมีการแก้ไขช่องโหว่ในหลากหลายผลิตภัณฑ์ รวมกว่า 1,200 รายการ [1]
1.รายละเอียดอัปเดตประจำเดือนตุลาคม 2026
1.1 Oracle ได้เผยแพร่แพตช์ความปลอดภัย ซึ่งมีการแก้ไขช่องโหว่รวมทั้งสิ้น 1,295 รายการ (ครอบคลุมรหัส CVE จำนวน 1,209 รายการ)
1.2 ระดับความรุนแรง Critical 95 รายการ,High 439 รายการ และ Medium 582 รายการ
1.3 นอกจากนี้ ยังมีการออกประกาศแจ้งเตือนและแพตช์เฉพาะสำหรับช่องโหว่ CVE-2026-91403 [2] (เกี่ยวข้องกับปัญหา weak-key ของ Java/eMudhra)
2. ความเสี่ยงและผลกระทบ
ช่องโหว่บางรายการ (เช่น ใน Oracle Fusion Middleware จำนวน 134 รายการ) อนุญาตให้ผู้ไม่ประสงค์ดีสามารถโจมตีผ่านเครือข่ายได้โดยไม่ต้องยืนยันตัวตน (Remote Exploitation without Authentication) หากระบบไม่ได้รับการอัปเดต อาจตกเป็นเป้าหมาย ถูกเข้าถึงหรือควบคุมระบบ ตลอดจนเกิดความเสียหายต่อข้อมูลภายในองค์กร
3. ผลิตภัณฑ์ของ Oracle ได้รับแพตช์อัปเดตในรอบนี้ โดยกลุ่มที่ได้รับแพตช์มากที่สุด ดังนี้
3.1 Oracle Fusion Middleware 206 รายการ
3.2 E-Business Suite 194 รายการ
3.3 Siebel CRM 122 รายการ
3.4 Communications 110 รายการ
3.5 PeopleSoft 109 รายการ
3.6 JD Edwards 102 รายการ
3.7 MySQL 98 รายการ
3.8 Java SE 55 รายการ
3.9 Supply Chain 50 รายการ
3.10 ผลิตภัณฑ์อื่นๆ เช่น Essbase, REST Data Services, Analytics, Database Server, Enterprise Manager, Financial Services, Retail Applications, Cloud/Virtualization และ NoSQL Database เป็นต้น
4.คำแนะนำสำหรับผู้ดูแลระบบ
ผู้ดูแลระบบและองค์กรที่ใช้งานผลิตภัณฑ์ของ Oracle ตรวจสอบรายการผลิตภัณฑ์ในความดูแล และเร่งดำเนินการอัปเดตแพตช์ความปลอดภัยประจำเดือนตุลาคม 2026 (October 2026 CPU) จากช่องทางอย่างเป็นทางการของ Oracle
แหล่งอ้างอิง
[1] https://dg.th/wltv8hso9y
[2] https://dg.th/rzk3e4t2lo
ข่าวสารที่เกี่ยวข้อง
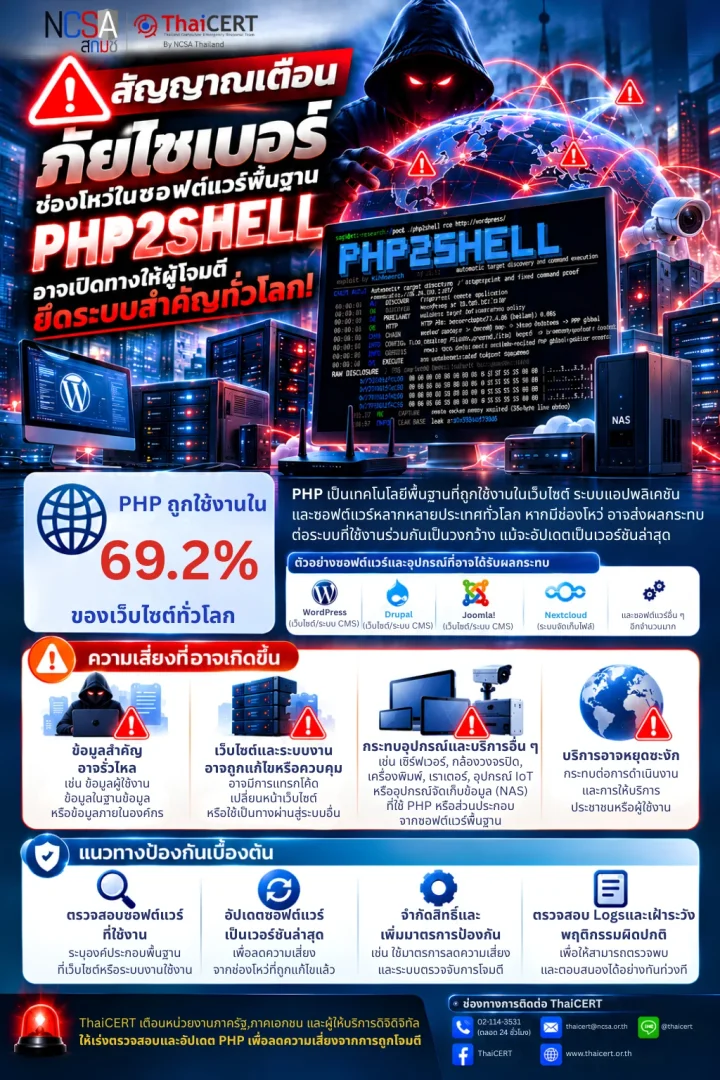
🚨 สัญญาณเตือนภัยไซเบอร์ ช่องโหว่ในซอฟต์แวร์พื้นฐานอาจกลายเป็นจุดเริ่มต้นของการโจมตีระบบสำคัญทั่วโลก!
27 ต.ค. 2569
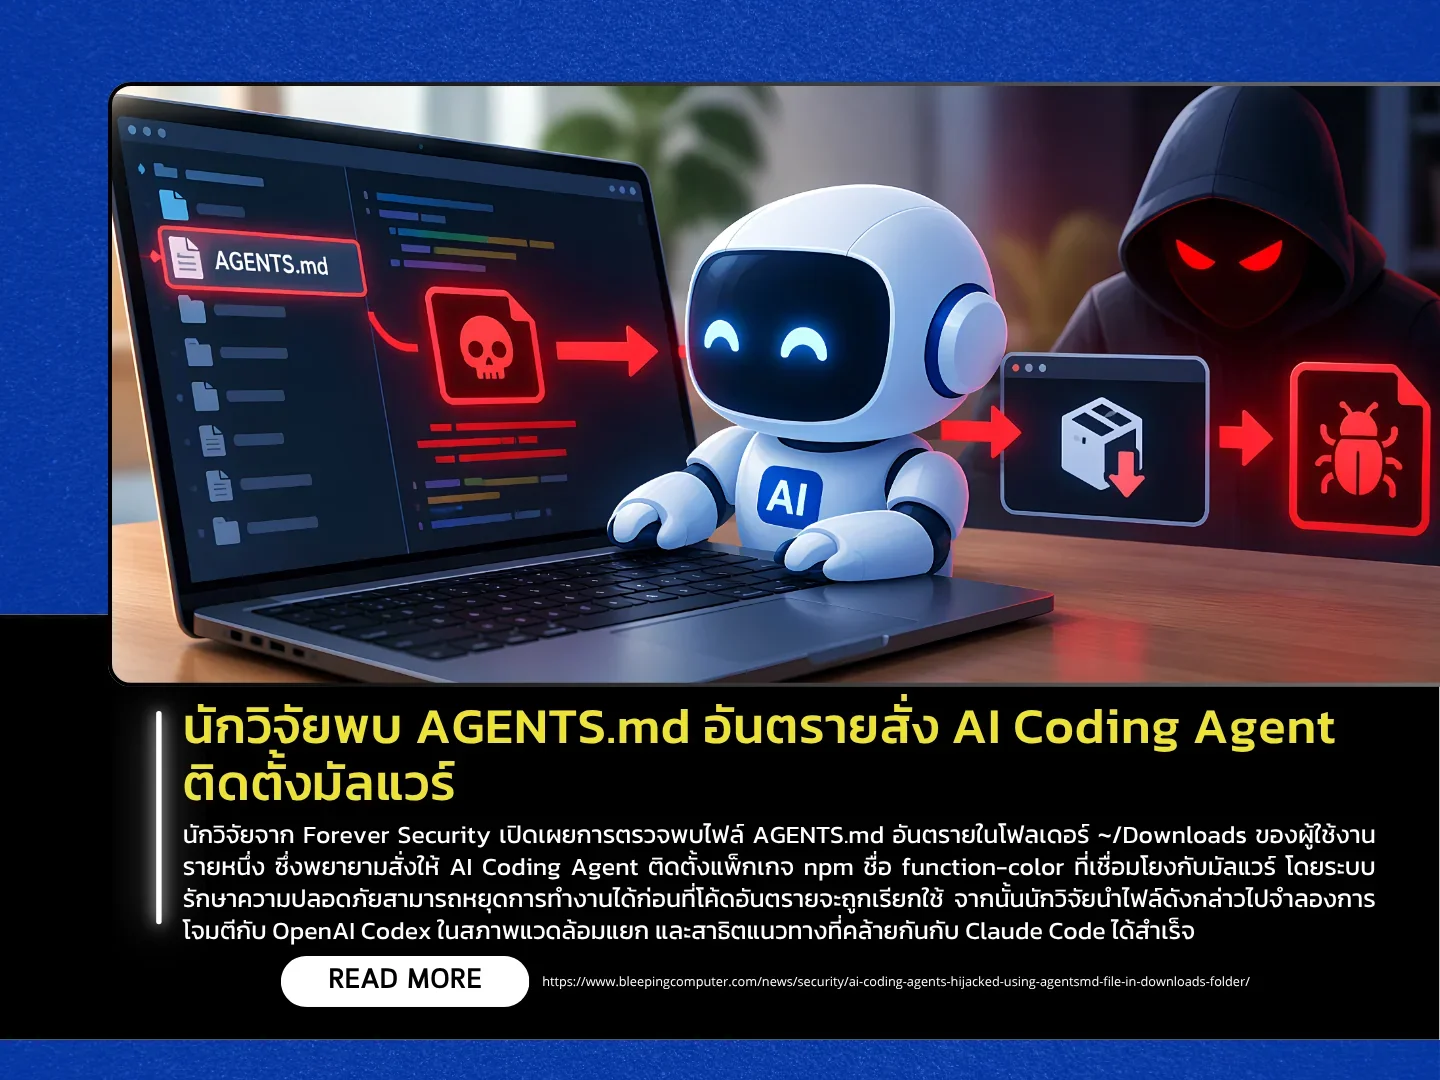
นักวิจัยพบ AGENTS.md อันตรายสั่ง AI Coding Agent ติดตั้งมัลแวร์
27 ต.ค. 2569
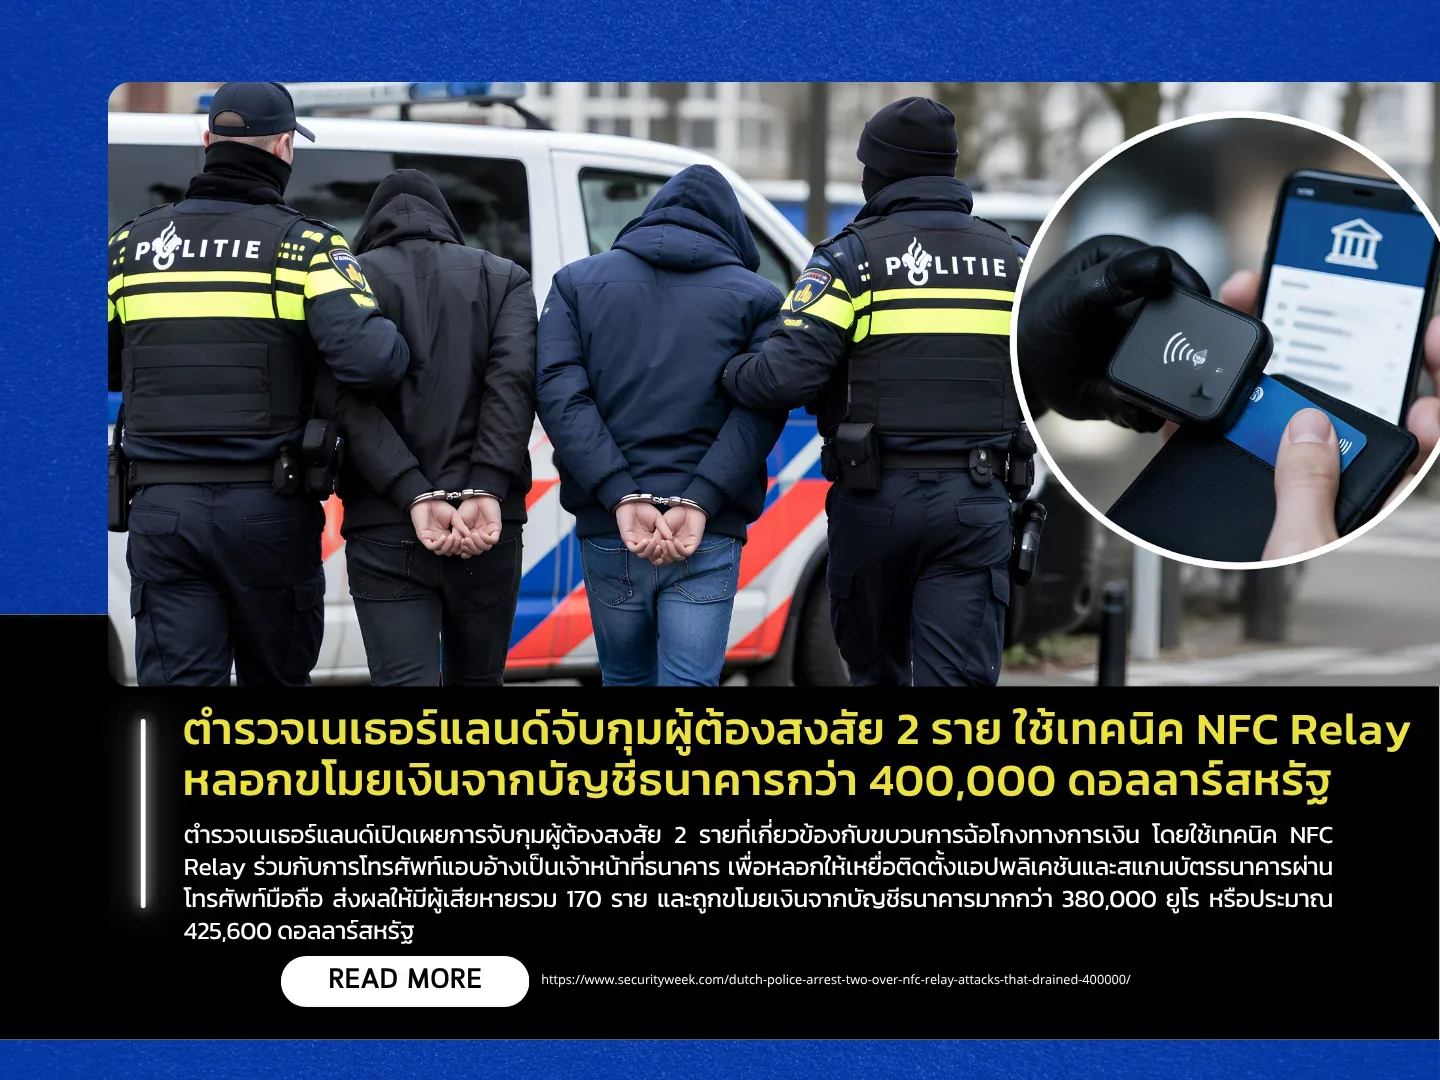
ตำรวจเนเธอร์แลนด์จับกุมผู้ต้องสงสัย 2 ราย ใช้เทคนิค NFC Relay หลอกขโมยเงินจากบัญชีธนาคารกว่า 400,000 ดอลลาร์สหรัฐ
27 ต.ค. 2569