CISA และ FBI เตือนการโจมตีระบบควบคุมความเย็นอุตสาหกรรม เสี่ยงอุณหภูมิผิดปกติและสินค้าเสียหาย
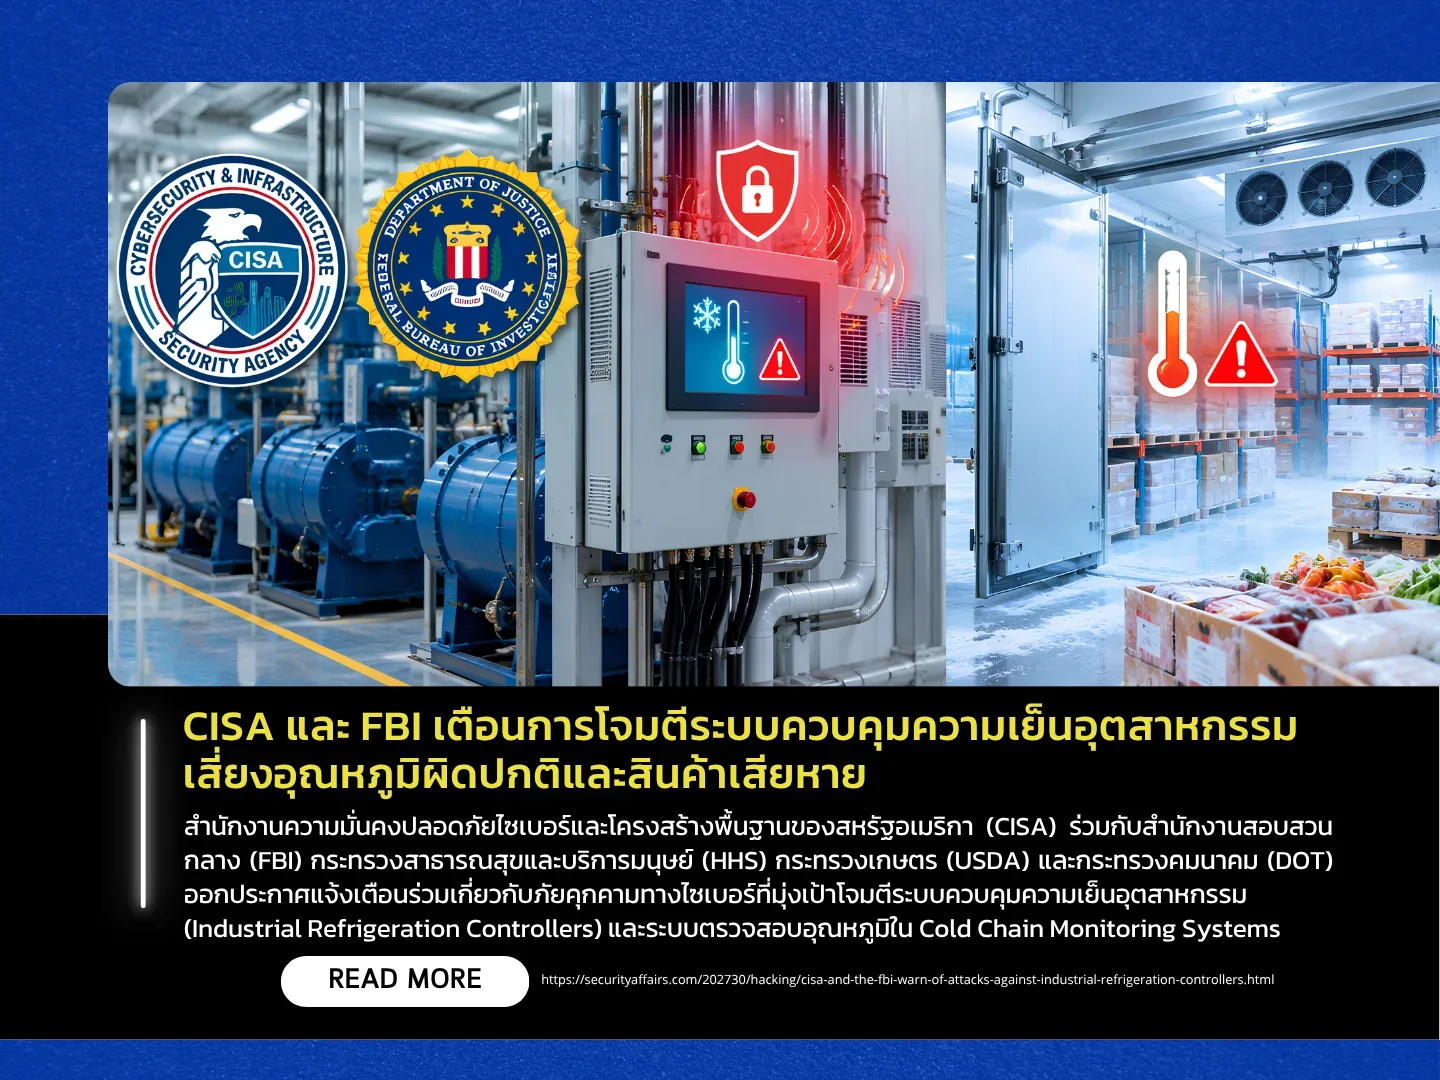
สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐอเมริกา (CISA) ร่วมกับสำนักงานสอบสวนกลาง (FBI) กระทรวงสาธารณสุขและบริการมนุษย์ (HHS) กระทรวงเกษตร (USDA) และกระทรวงคมนาคม (DOT) ออกประกาศแจ้งเตือนร่วมเกี่ยวกับภัยคุกคามทางไซเบอร์ที่มุ่งเป้าโจมตีระบบควบคุมความเย็นอุตสาหกรรม (Industrial Refrigeration Controllers) และระบบตรวจสอบอุณหภูมิใน Cold Chain Monitoring Systems ซึ่งมีการใช้งานอย่างแพร่หลายในภาคสาธารณสุข อุตสาหกรรมเคมี อุตสาหกรรมอาหาร ธุรกิจค้าปลีก และการขนส่งสินค้าควบคุมอุณหภูมิ โดยหน่วยงานระบุว่าพบความเคลื่อนไหวของผู้โจมตีที่มุ่งเป้าไปยังอุปกรณ์ควบคุมอุณหภูมิและระบบทำความเย็นเชิงพาณิชย์ในซูเปอร์มาร์เก็ตและสถานที่จัดเก็บสินค้าแช่เย็นหลายแห่งทั่วโลก โดยเฉพาะอุปกรณ์ที่ไม่ได้ติดตั้ง Security Patch หรือเปิดให้เข้าถึงผ่านอินเทอร์เน็ต ซึ่งอาจถูกใช้เป็นช่องทางในการเข้าควบคุมและเปลี่ยนแปลงการตั้งค่าระบบโดยไม่ได้รับอนุญาต
จากรายงานของ CISA ระบุว่าผู้โจมตีอาจใช้ประโยชน์จากช่องโหว่ด้านการยืนยันตัวตน (Authentication Bypass) การแทรกคำสั่งอันตราย (Code Injection) และการกำหนดค่าความปลอดภัยที่ไม่ปลอดภัย (Weak Configuration) เพื่อเข้าถึงระบบควบคุมความเย็นและเปลี่ยนแปลงค่าการทำงานของอุปกรณ์ โดยเฉพาะการสั่งให้ระบบเข้าสู่โหมดทำความร้อนหรือโหมดละลายน้ำแข็ง (Defrost Mode) อย่างต่อเนื่อง ส่งผลให้อุณหภูมิภายในตู้แช่เย็นและห้องจัดเก็บสินค้าเพิ่มสูงขึ้นผิดปกติ ซึ่งอาจทำให้สินค้าอาหารและเวชภัณฑ์เสื่อมคุณภาพหรือเสียหายเป็นจำนวนมาก รวมถึงเพิ่มความเสี่ยงต่อการเกิดเพลิงไหม้และความเสียหายของอุปกรณ์ นอกจากนี้ ผู้โจมตียังอาจรบกวนการทำงานของระบบ Monitoring ทำให้ผู้ดูแลระบบไม่สามารถตรวจสอบอุณหภูมิหรือรับทราบสถานะการทำงานที่แท้จริงได้อย่างทันท่วงที ซึ่งอาจส่งผลกระทบต่อความปลอดภัยของผู้บริโภค หากสินค้าที่จัดเก็บในอุณหภูมิไม่เหมาะสมถูกนำออกจำหน่ายหรือใช้งาน
CISA และหน่วยงานพันธมิตรแนะนำให้องค์กรที่ใช้งานระบบ Operational Technology (OT) สำหรับควบคุมความเย็นเร่งตรวจสอบอุปกรณ์ที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต และหลีกเลี่ยงการเปิดให้เข้าถึงระบบควบคุมโดยตรงจากเครือข่ายภายนอก หากมีความจำเป็นต้องบริหารจัดการระบบจากภายนอก ควรใช้ Firewall หรือ Security Gateway ที่ได้รับการอัปเดตอย่างเหมาะสม พร้อมแยกเครือข่าย OT ออกจากเครือข่าย IT ขององค์กรด้วย Network Segmentation รวมถึงเปลี่ยน Default Password กำหนดรหัสผ่านที่รัดกุม เปิดใช้งาน Multi-Factor Authentication (MFA) ที่ป้องกัน Phishing ได้เมื่อระบบรองรับ ติดตั้ง Firmware Update และเปลี่ยนอุปกรณ์ที่สิ้นสุดการสนับสนุนจากผู้ผลิต นอกจากนี้ ควรกำหนดสิทธิ์ให้เฉพาะอุปกรณ์และ IP Address ที่เชื่อถือได้สามารถเปลี่ยนแปลงค่าการทำงานของระบบ จัดเก็บ Backup แยกจากเครือข่าย เปิดใช้งาน Logging และตรวจสอบ Network Traffic อย่างสม่ำเสมอ ตลอดจนกำหนดข้อจำกัดด้านอุณหภูมิเพื่อป้องกันการสั่งงานเกินระดับที่ปลอดภัย ทั้งนี้ หน่วยงานยังเน้นย้ำให้ผู้ประกอบการยกระดับมาตรการรักษาความมั่นคงปลอดภัยของการเข้าถึงระบบ OT เพื่อป้องกันการโจมตีที่อาจกระทบต่อความต่อเนื่องทางธุรกิจและความปลอดภัยของประชาชน