

แจ้งเตือน! Rank Math PRO ถูกฝัง Backdoor จากการโจมตี Supply Chain เสี่ยงเว็บไซต์ WordPress ถูกยึดควบคุม
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีในลักษณะ Supply Chain Attack ในปลั๊กอิน Rank Math SEO PRO สำหรับ WordPress โดยผู้โจมตีสามารถแทรกคำสั่งอันตรายลงในไฟล์ติดตั้ง Rank Math PRO เวอร์ชัน 3.0.123 บางชุดที่เผยแพร่ผ่านช่องทางดาวน์โหลดและระบบอัปเดตของผู้พัฒนา ส่งผลให้เว็บไซต์ที่ติดตั้งและเปิดใช้งานไฟล์ดังกล่าวอาจถูกฝัง Backdoor ซึ่งสามารถสร้างตัวเองกลับขึ้นมาใหม่ได้แม้มีการลบไฟล์อันตรายบางส่วนแล้ว
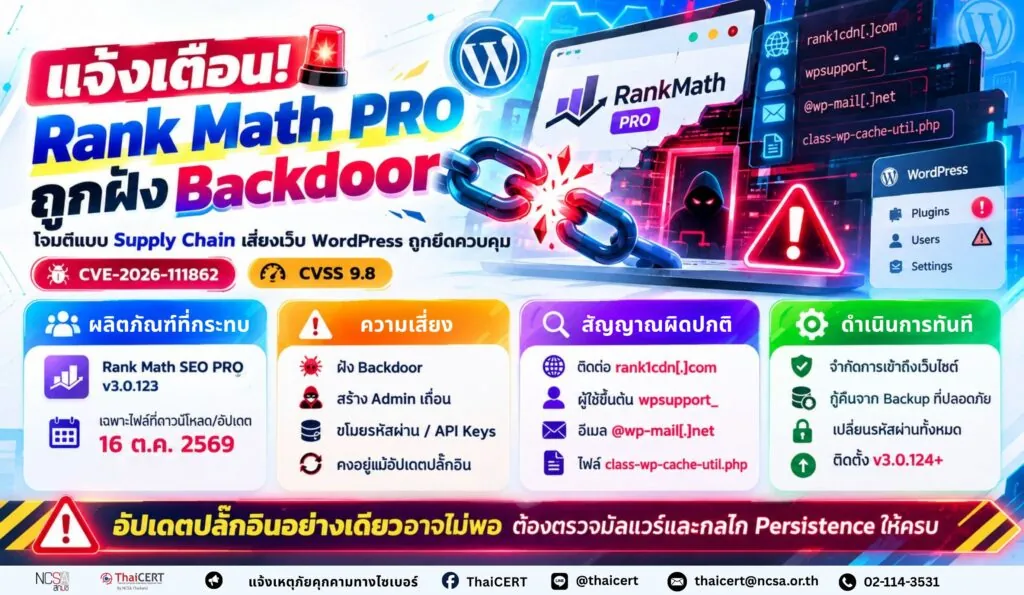
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีในลักษณะ Supply Chain Attack ในปลั๊กอิน Rank Math SEO PRO สำหรับ WordPress โดยผู้โจมตีสามารถแทรกคำสั่งอันตรายลงในไฟล์ติดตั้ง Rank Math PRO เวอร์ชัน 3.0.123 บางชุดที่เผยแพร่ผ่านช่องทางดาวน์โหลดและระบบอัปเดตของผู้พัฒนา ส่งผลให้เว็บไซต์ที่ติดตั้งและเปิดใช้งานไฟล์ดังกล่าวอาจถูกฝัง Backdoor ซึ่งสามารถสร้างตัวเองกลับขึ้นมาใหม่ได้แม้มีการลบไฟล์อันตรายบางส่วนแล้ว [1]
1. รายละเอียดช่องโหว่
CVE-2026-111862 (CVSS v3.1: 9.8) [2] เป็นช่องโหว่ด้านความมั่นคงปลอดภัยที่เกิดจากการโจมตีผ่านห่วงโซ่อุปทานซอฟต์แวร์ (Supply Chain Compromise) ในปลั๊กอิน Rank Math SEO PRO สำหรับ WordPress โดยผู้โจมตีสามารถแทรกคำสั่งอันตราย (Malicious Code) ลงในไฟล์ติดตั้งเวอร์ชัน 3.0.123 บางชุดที่เผยแพร่ผ่านช่องทางดาวน์โหลดและระบบอัปเดตของผู้พัฒนา ระหว่างวันที่ 16 ตุลาคม 2569 เวลา 03.02 – 14.12 น. ตามเวลาประเทศไทย รวมระยะเวลาประมาณ 11 ชั่วโมง ส่งผลให้เว็บไซต์ที่ติดตั้งและเปิดใช้งานปลั๊กอินดังกล่าวมีความเสี่ยงต่อการถูกเข้าถึงและควบคุมระบบโดยไม่ได้รับอนุญาต ทั้งนี้ เว็บไซต์ที่ใช้งานเวอร์ชัน 3.0.123 ไม่ได้หมายความว่าจะได้รับผลกระทบทั้งหมด เนื่องจากเหตุการณ์ดังกล่าวจำกัดเฉพาะไฟล์ที่เผยแพร่ในช่วงเวลาที่ได้รับผลกระทบเท่านั้น
2. รูปแบบการโจมตี
ผู้โจมตีใช้เทคนิคการโจมตีผ่านห่วงโซ่อุปทานซอฟต์แวร์ (Supply Chain Attack) โดยแทรกโค้ดอันตรายลงในไฟล์ติดตั้ง Rank Math SEO PRO และเผยแพร่ผ่านช่องทางดาวน์โหลดและระบบอัปเดตของผู้พัฒนา เมื่อผู้ดูแลระบบติดตั้งและเปิดใช้งานปลั๊กอินที่ได้รับผลกระทบ โค้ดอันตรายจะทำงานเพื่อสร้างช่องทางลับสำหรับเข้าถึงระบบ (Backdoor) พร้อมติดตั้งกลไกเพื่อรักษาการเข้าถึงระบบอย่างต่อเนื่อง (Persistence) ซึ่งสามารถสร้าง Backdoor กลับขึ้นมาใหม่ได้ (Self-Restoring Backdoor) แม้จะมีการลบไฟล์อันตรายบางส่วนหรืออัปเดตปลั๊กอินเป็นเวอร์ชันใหม่แล้วก็ตาม
จากรายงานพบพฤติกรรมและตัวบ่งชี้การบุกรุก (Indicators of Compromise: IoCs) ที่สำคัญ ดังนี้ [3]
– การเชื่อมต่อกับเซิร์ฟเวอร์ภายนอก พบการเชื่อมต่อไปยังโดเมน rank1cdn[.]com ซึ่งเกี่ยวข้องกับโครงสร้างพื้นฐานของผู้โจมตี
– การแก้ไขฐานข้อมูล WordPress พบการสร้างข้อมูลผิดปกติในตาราง wp_options ได้แก่ _uf6qdn2hmm, t8krdk990phb และ _np5pvf754c เพื่อสนับสนุนการทำงานของมัลแวร์
– การฝัง Backdoor ในระบบ พบการสร้างไฟล์ PHP อันตรายในไดเรกทอรีของ Plugin, Theme และ wp-content/mu-plugins/ รวมถึงการสร้างไฟล์ wp-includes/class-wp-cache-util.php ซึ่งไม่ใช่ไฟล์มาตรฐานของ WordPress
– การสร้างบัญชีผู้ดูแลระบบโดยไม่ได้รับอนุญาต พบการสร้างบัญชี Administrator ที่มีชื่อผู้ใช้ขึ้นต้นด้วย wpsupport_ หรือใช้อีเมลลงท้ายด้วย @wp-mail[.]net
– การแก้ไขการตั้งค่าและสร้างกลไก Persistence พบการแก้ไขไฟล์ .htaccess เพื่อให้ไฟล์นามสกุล .cache สามารถประมวลผลเป็น PHP รวมถึงการสร้าง Scheduled Task หรือ Cron Job โดยมีตัวบ่งชี้ #ms6v46 และอาจแก้ไขไฟล์ SSH authorized_keys เพื่อรักษาช่องทางการเข้าถึงเซิร์ฟเวอร์
การโจมตีดังกล่าวอาจส่งผลให้ผู้โจมตีสามารถเข้าถึงหรือขโมยข้อมูลสำคัญ เช่น บัญชีผู้ใช้งานและรหัสผ่านของ WordPress ข้อมูลสำหรับเชื่อมต่อฐานข้อมูล (Database Credentials) กุญแจสำหรับเชื่อมต่อระบบ (API Keys) และข้อมูลการยืนยันตัวตนของบริการอื่น ๆ ตลอดจนเข้าควบคุมเว็บไซต์หรือใช้ระบบที่ถูกบุกรุกเป็นฐานในการโจมตีเพิ่มเติม ทั้งนี้ การลบไฟล์อันตรายหรือปิดใช้งานปลั๊กอินเพียงอย่างเดียวอาจไม่เพียงพอ เนื่องจากกลไก Persistence ที่หลงเหลืออยู่สามารถสร้าง Backdoor กลับขึ้นมาใหม่ได้
3. ผลิตภัณฑ์ที่ได้รับผลกระทบและแนวทางการแก้ไข
ผลิตภัณฑ์ที่ได้รับผลกระทบ ได้แก่ Rank Math SEO PRO เวอร์ชัน 3.0.123 เฉพาะไฟล์ที่ดาวน์โหลดหรือได้รับการอัปเดตระหว่างวันที่ 16 ตุลาคม 2569 โดยเว็บไซต์ที่ติดตั้งและเปิดใช้งานไฟล์ดังกล่าวควรถูกพิจารณาว่าอาจถูกบุกรุกและฝัง Backdoor ทั้งนี้ Rank Math SEO เวอร์ชันฟรีที่เผยแพร่ผ่าน WordPress.org ไม่ได้รับผลกระทบจากเหตุการณ์ดังกล่าว
ผู้พัฒนาได้เผยแพร่ Rank Math SEO PRO เวอร์ชัน 3.0.124 เมื่อวันที่ 16 ตุลาคม 2569 เพื่อทดแทนไฟล์ติดตั้งที่ได้รับผลกระทบ ผู้ดูแลระบบควรใช้เวอร์ชัน 3.0.124 หรือใหม่กว่าที่ได้รับการยืนยันว่าปลอดภัย โดยดาวน์โหลดจากเว็บไซต์ทางการของ Rank Math เท่านั้น อย่างไรก็ตาม เว็บไซต์ที่เคยติดตั้งและเปิดใช้งานไฟล์ที่ถูกฝังมัลแวร์อาจยังคงมี Backdoor หรือกลไก Persistence หลงเหลืออยู่ในระบบ จึงไม่สามารถแก้ไขปัญหาได้ด้วยการอัปเดตปลั๊กอินเพียงอย่างเดียว [4]
ผู้ดูแลระบบควรจำกัดการเข้าถึงเว็บไซต์ที่สงสัยว่าได้รับผลกระทบ พร้อมเก็บหลักฐานที่เกี่ยวข้องก่อนดำเนินการแก้ไข หากมีข้อมูลสำรอง (Backup) ที่ตรวจสอบแล้วว่าปลอดภัยและสร้างขึ้นก่อนช่วงเวลาที่เกิดเหตุ แนะนำให้กู้คืนเว็บไซต์และฐานข้อมูลจากข้อมูลสำรองดังกล่าว จากนั้นตรวจสอบความสมบูรณ์ของระบบ เปลี่ยนรหัสผ่านและข้อมูลยืนยันตัวตนที่เกี่ยวข้อง รวมถึงติดตั้ง Rank Math SEO PRO เวอร์ชัน 3.0.124 หรือใหม่กว่าจากแหล่งทางการ
กรณีไม่มีข้อมูลสำรองที่ปลอดภัย ผู้ดูแลระบบควรดำเนินการตรวจสอบและกำจัดมัลแวร์อย่างครบถ้วน โดยลบโฟลเดอร์ rank-math-pro ที่ได้รับผลกระทบ ตรวจสอบและลบข้อมูลอันตรายในฐานข้อมูล WordPress รวมถึงจำกัดการเชื่อมต่อไปยังโดเมน rank1cdn[.]com เพื่อยับยั้งกลไกการสร้าง Backdoor กลับขึ้นมาใหม่ จากนั้นตรวจสอบไฟล์ต้องสงสัย บัญชีผู้ดูแลระบบที่ไม่ได้รับอนุญาต ไฟล์ .htaccess และ Scheduled Task หรือ Cron Job ที่อาจถูกสร้างขึ้นเพื่อรักษาการเข้าถึงระบบ เมื่อยืนยันว่ากำจัดมัลแวร์และกลไก Persistence ได้ครบถ้วนแล้ว จึงติดตั้งปลั๊กอินเวอร์ชันที่ปลอดภัยและนำระบบกลับมาให้บริการ ทั้งนี้ หากไม่สามารถยืนยันความปลอดภัยของระบบได้ ควรพิจารณาติดตั้งระบบใหม่จากแหล่งที่เชื่อถือได้
เนื่องจากเหตุการณ์ดังกล่าวเป็นการโจมตีผ่าน Supply Chain Attack จึงไม่มี Workaround ใน WAF Rule หรือ Virtual Patching ที่สามารถใช้ทดแทนการกำจัดมัลแวร์และกู้คืนระบบที่ถูกบุกรุกได้ ผู้ดูแลระบบจึงควรดำเนินการตรวจสอบและกำจัดมัลแวร์ กู้คืนระบบจากข้อมูลสำรองที่ปลอดภัยเมื่อสามารถดำเนินการได้ และใช้ปลั๊กอินเวอร์ชันที่ได้รับการแก้ไขแล้ว เพื่อลดความเสี่ยงจากการถูกโจมตีซ้ำ
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม
4.1 ตรวจสอบแหล่งที่มาของปลั๊กอินและส่วนเสริมก่อนติดตั้ง โดยดาวน์โหลดจากเว็บไซต์ทางการหรือแหล่งที่เชื่อถือได้เท่านั้น รวมถึงตรวจสอบความถูกต้องและความสมบูรณ์ของไฟล์ติดตั้ง (File Integrity) เพื่อป้องกันการใช้งานซอฟต์แวร์ที่ถูกดัดแปลงหรือฝังโค้ดอันตราย
4.2 จำกัดสิทธิ์การเข้าถึงระบบตามหลักการให้สิทธิ์เท่าที่จำเป็น (Least Privilege) โดยเฉพาะบัญชีผู้ดูแลระบบและสิทธิ์ในการแก้ไขไฟล์บน Web Server พร้อมเปิดใช้งานการยืนยันตัวตนหลายปัจจัย (Multi-Factor Authentication: MFA) เพื่อลดความเสี่ยงจากการเข้าถึงระบบโดยไม่ได้รับอนุญาต
4.3 จัดให้มีระบบบันทึกและเฝ้าระวังเหตุการณ์ด้านความมั่นคงปลอดภัย (Security Monitoring) โดยติดตามความผิดปกติของการเปลี่ยนแปลงไฟล์ การสร้างบัญชีผู้ใช้งานใหม่ การยกระดับสิทธิ์ และการเชื่อมต่อเครือข่ายที่ผิดปกติ เพื่อให้สามารถตรวจพบพฤติกรรมการบุกรุกได้อย่างรวดเร็ว
4.4 กำหนดมาตรการควบคุมการติดตั้งและอัปเดตปลั๊กอิน โดยทดสอบการอัปเดตในสภาพแวดล้อมแยกต่างหาก (Staging Environment) ก่อนนำไปใช้งานจริง และติดตามประกาศด้านความมั่นคงปลอดภัยจากผู้พัฒนาอย่างสม่ำเสมอ เพื่อลดความเสี่ยงจากการได้รับซอฟต์แวร์ที่มีปัญหาด้านความปลอดภัย
4.5 จัดทำข้อมูลสำรอง (Backup) อย่างสม่ำเสมอ โดยแยกจัดเก็บจากระบบหลักและกำหนดมาตรการป้องกันการแก้ไขหรือลบข้อมูลสำรอง พร้อมทดสอบกระบวนการกู้คืนระบบเป็นระยะ เพื่อให้สามารถฟื้นฟูการให้บริการได้อย่างมีประสิทธิภาพเมื่อเกิดเหตุการณ์ด้านความมั่นคงปลอดภัย
แหล่งอ้างอิง
[1] https://dg.th/g28datzxvp
[2] https://dg.th/y9p6m2whxb
[3] https://dg.th/doh3ves1lt
[4] https://dg.th/myjh546qdl
แนวทางแก้ไขและข้อเสนอแนะ
เร่งตรวจสอบระบบที่ได้รับผลกระทบ ดำเนินการอัปเดตแพตช์เวอร์ชันล่าสุดตามคำแนะนำของผู้พัฒนาอย่างเร่งด่วน